Duplikaterkennung bei A2P-SMS: So vermeiden Sie doppelte Nachrichten, ohne legitime Benachrichtigungen zu blockieren
Ein operativer Leitfaden zur Unterscheidung technischer Duplikate, kontrollierter Wiederholungsversuche und absichtlich wiederholter Nachrichten – mit Idempotenzschlüsseln, nutzungsfallspezifischen Zeitfenstern und prüfbarer Nachverfolgbarkeit.
Welches Problem die Duplikaterkennung löst – und was sie nicht tun darf
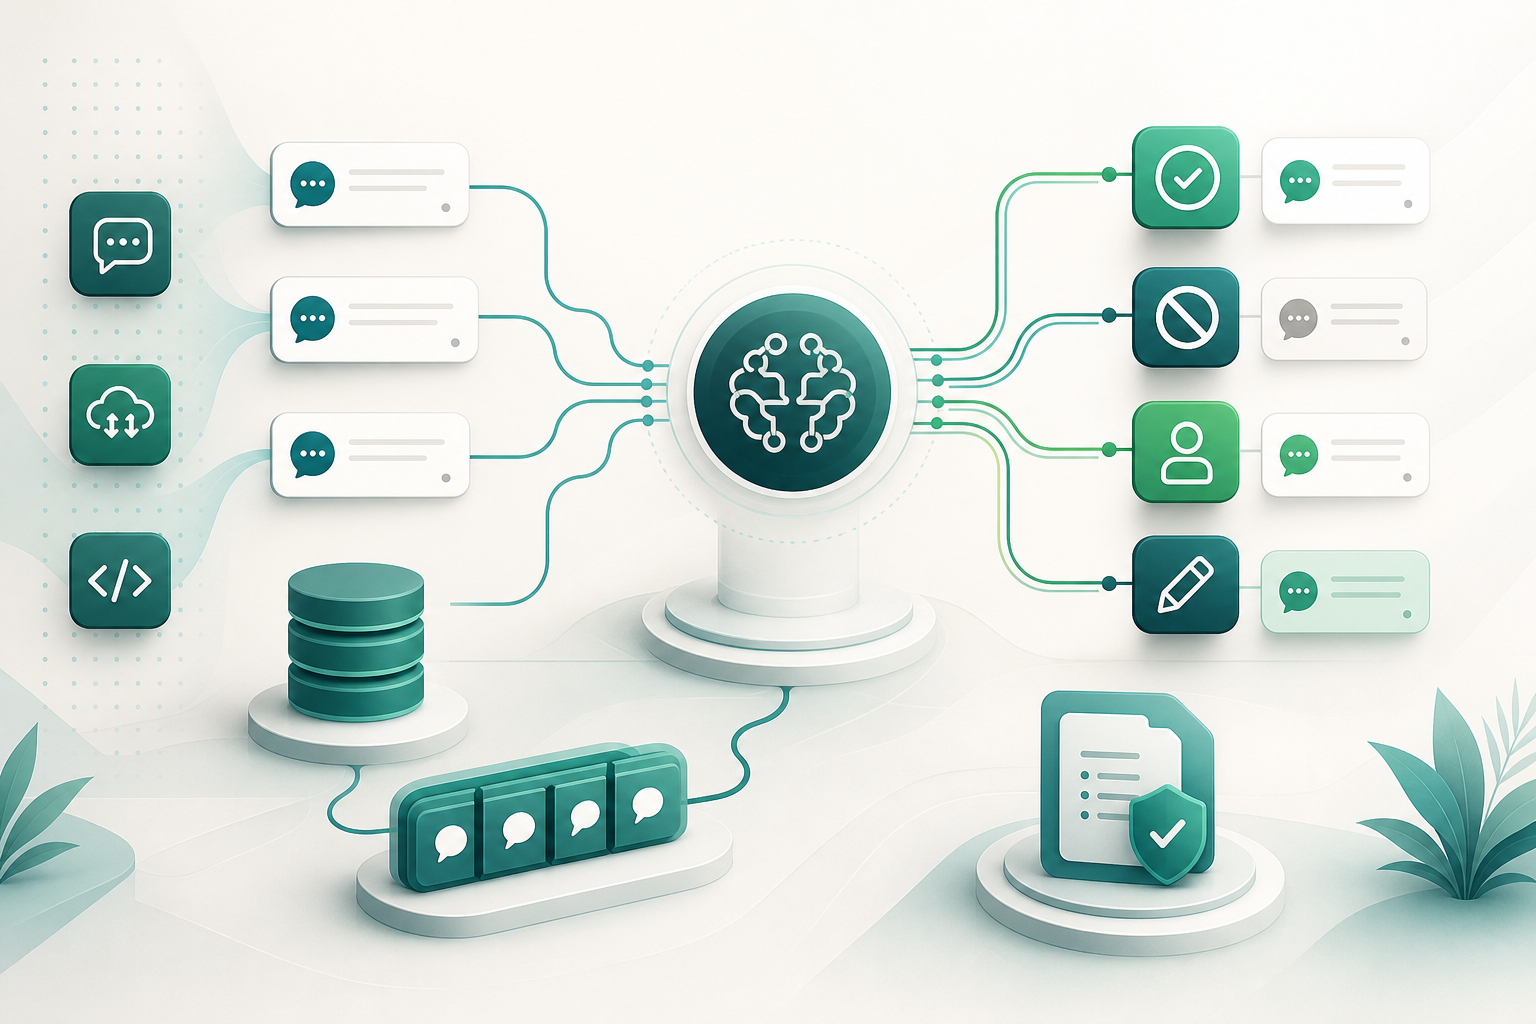
Die Duplikaterkennung bei A2P-SMS reduziert wiederholte Sendungen, die aus doppelten Anfragen, Netzwerkwiederholungen, gleichzeitig eintreffenden Ereignissen oder Unsicherheit nach einer unvollständigen API-Antwort entstehen. Ihr Ziel ist nicht, jede Wiederholung zu verhindern: Sie soll vermeiden, dass dieselbe geschäftliche Absicht mehrere unerwünschte SMS auslöst, ohne eine legitime erneute Sendung, eine neue Warnung oder eine einwilligungsbasierte Kommunikation mit anderem Zweck zu blockieren.
Das technische Grundprinzip ist Idempotenz. Eine idempotente Operation behält die beabsichtigte Wirkung bei, unabhängig davon, ob sie einmal oder mehrfach verarbeitet wird. Beim Messaging erfordert dies, dass die Anwendung erkennen kann, ob zwei Anfragen dieselbe Absicht darstellen, bevor zwei unabhängige Sendungen erstellt werden.
Eine Verbindungsunterbrechung vor dem Empfang der Plattformantwort beweist nicht, dass die Sendung nicht erstellt wurde. In diesem Fall kann das Erstellen einer weiteren Nachricht ohne Abgleich des Status ein Duplikat verursachen. Die Richtlinie muss einen eigenen Idempotenzbezeichner beibehalten, speichern und zur Abfrage oder Abstimmung des Ergebnisses verwenden, bevor eine zweite Sendung ausgelöst wird.
- Behandeln Sie die Duplikaterkennung nicht als globale Sperre nach Telefonnummer.
- Gehen Sie nicht davon aus, dass eine API-Bestätigung, ein Warteschlangenstatus oder ein Versandereignis den Empfang auf dem Endgerät bestätigt.
- Treffen Sie die Entscheidung anhand der geschäftlichen Absicht und des Lebenszyklusstatus, nicht allein anhand des SMS-Texts.
- Definieren Sie explizite und prüfbare Ausnahmen für angeforderte erneute Sendungen, wesentliche Inhaltsänderungen oder Vorfälle.
Die drei Fälle, die getrennt werden müssen
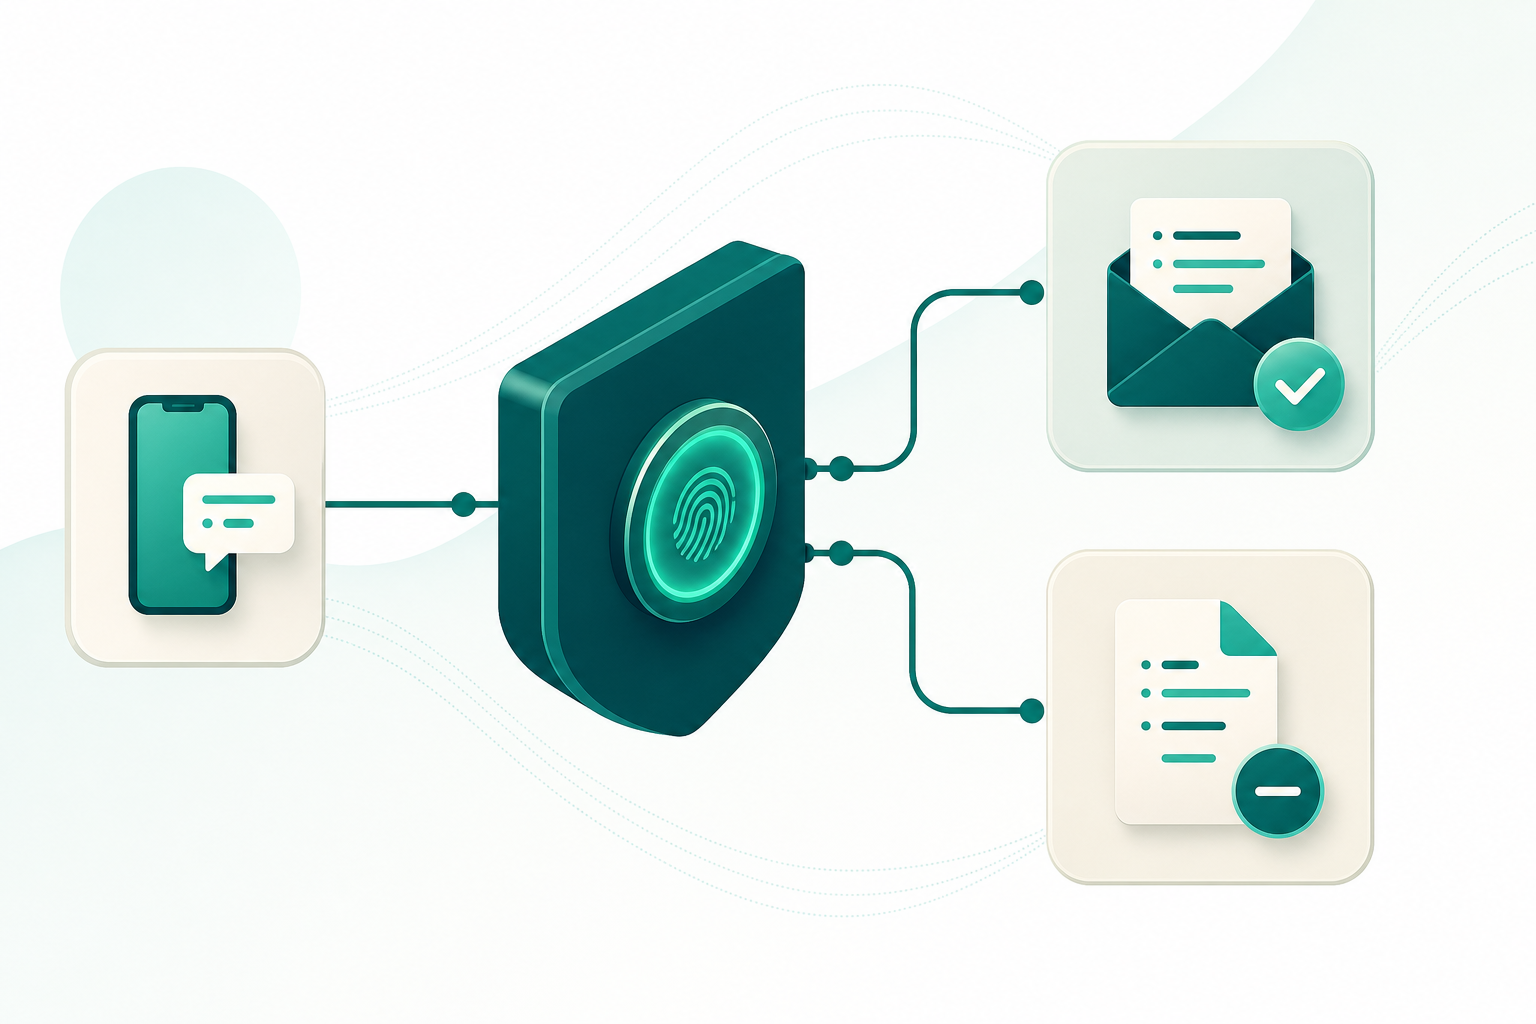
Eine nützliche Richtlinie beginnt mit der Klassifizierung des Wiederholungsgrundes. Die drei Fälle können im Verlauf eines Empfängers gleich aussehen, erfordern jedoch unterschiedliche Entscheidungen.
Ein technisches Duplikat liegt vor, wenn dieselbe Absicht mehr als einmal verarbeitet wird, etwa durch zwei gleichzeitige Anfragen mit demselben Schlüssel, einen Wiederholungsversuch nach Verlust der Antwort oder die erneute Verarbeitung eines Ereignisses aus einer Warteschlange. Es sollte normalerweise unterdrückt werden, wenn für dieselbe Absicht bereits eine aktive oder erstellte Sendung existiert.
Ein kontrollierter Wiederholungsversuch ist eine bewusste Aktion innerhalb einer definierten Richtlinie. Er kann erforderlich sein, wenn der vorherige Status auf einen Fehler, eine Nichtzustellung oder ein unsicheres Ergebnis hinweist, muss jedoch dieselbe geschäftliche Korrelation, Frequenzgrenzen und Eignungsregeln verwenden. Er darf nicht mit dem blinden erneuten Ausführen einer Anfrage verwechselt werden.
Eine legitim wiederholte Nachricht gehört zu einem neuen Zweck, Ereignis, Challenge oder einer neuen Autorisierung. Eine Bestellbestätigung und eine spätere Warnung über eine Änderung der Bestellung können an dieselbe Nummer gehen und einen ähnlichen Text haben, sind aber nicht dasselbe Geschäftsereignis.
- Technisches Duplikat: gleiche Absicht, gleicher Schlüssel, unerwünschte Wiederholung.
- Kontrollierter Wiederholungsversuch: gleiche Absicht, neue Aktion, die durch eine Status- und Zeitregel erlaubt ist.
- Legitime Wiederholung: neue Absicht oder nachweisbare wesentliche Änderung.
Entwerfen Sie einen auf der Absicht basierenden Duplikatschlüssel
Der Schlüssel muss eine konkrete Einheit geschäftlicher Absicht darstellen. Die Zielrufnummer ist erforderlich, aber nicht ausreichend. Sie muss in einer nach dem E.164-Plan normalisierten internationalen Darstellung gespeichert und verglichen werden, damit Unterschiede bei lokalem Format, Leerzeichen, Bindestrichen oder Präfixen nicht unterschiedliche Schlüssel für dasselbe Ziel erzeugen.
Als Grundlage kann ein Schlüssel normalisiertes Ziel, Zweck, Kennung des Geschäftsereignisses, Absender oder Versandprofil sowie eine Korrelationskennung kombinieren. Die Vorlage oder ihre Version kann ergänzt werden, wenn sie dabei hilft, materiell unterschiedliche Kommunikation zu unterscheiden. In verteilten Systemen empfiehlt es sich außerdem, einen von der Anwendung erzeugten Idempotenzschlüssel zu speichern, der über Wiederholungsversuche derselben Operation hinweg stabil bleibt.
Verwenden Sie den SMS-Text nicht als einzigen Schlüssel. Dynamische Nachrichten ändern sich durch Beträge, Daten, Namen oder Referenzen. Bei der Authentifizierung kann der Text unterschiedliche Geheimnisse für dieselbe Transaktion oder ähnliche Nachrichten für unterschiedliche Challenges enthalten. Zwei ähnlich aussehende OTPs dürfen nicht als gleichwertig gelten, ohne die zugehörige Challenge, den Versuch oder das Authentifizierungsereignis zu kennen.
- Normalisiertes Ziel im internationalen Format.
- Zweck: Authentifizierung, Warnung, Bestätigung, Kampagne oder eine andere definierte Domäne.
- Ereigniskennung: Bestellung, Vorfall, Sitzung, Challenge oder Transaktion.
- Absender oder Versandprofil, sofern es Teil der Absicht ist.
- Vorlagenversion oder Inhaltsklassifizierung, falls relevant.
- Persistente Korrelations- und Idempotenzkennung.
Verwenden Sie Zeitfenster je Anwendungsfall, nicht ein universelles Fenster
Das Duplikaterkennungsfenster ist der Zeitraum, in dem zwei Anfragen mit derselben Absicht als Kandidaten für Unterdrückung oder Abgleich gelten. Es gibt keine universell richtige Dauer: Sie muss nach Zweck, Risiko, Nutzererlebnis und erwartetem Nachrichtenlebenszyklus definiert werden.
Bei OTPs und anderen Authentifizierungsgeheimnissen muss die Richtlinie an die Authentifizierungstransaktion und das konkrete Geheimnis gebunden sein. Ein Geheimnis darf während seiner Gültigkeitsdauer nur einmal akzeptiert werden. NIST legt fest, dass eine Out-of-Band-Authentifizierung als ungültig gelten muss, wenn sie nicht innerhalb von 10 Minuten abgeschlossen wird; diese Grenze verpflichtet nicht dazu, das operative Unterdrückungsfenster auf 10 Minuten festzulegen, verhindert jedoch, dass Authentifizierung als zeitlich unbegrenzt offener Prozess behandelt wird.
Bei transaktionalen Warnungen, Bestätigungen und einwilligungsbasierten Mitteilungen sollte das Fenster das Ereignis widerspiegeln. Eine wiederholte Bestätigung derselben Bestellung kann unterdrückt werden, solange dasselbe Ereignis und dieselbe Version ausstehen oder bereits verarbeitet wurden. Eine wesentliche Aktualisierung der Bestellung, ein neuer Vorfall oder eine nachweisbare Anfrage zur erneuten Sendung muss jedoch als neue Bedingung und nicht als automatisches Duplikat bewertet werden.
- OTP: Binden Sie die Entscheidung an Challenge und Geheimnis, nicht nur an Empfänger oder Text.
- Warnungen: Verwenden Sie die Kennung des Vorfalls, Status oder Ereignisses, das die Benachrichtigung ausgelöst hat.
- Bestätigungen: Unterscheiden Sie die erste Bestätigung von einer späteren Änderung desselben Vorgangs.
- Einwilligungsbasierte Kampagnen: Trennen Sie Ereignisse und Frequenzregeln von der technischen Duplikaterkennung.
Verwenden Sie Entscheidungszustände und eine Zustandsmaschine
Eine sichere Duplikaterkennung beschränkt sich nicht auf ein Ja oder Nein. Es empfiehlt sich, explizite Entscheidungszustände zu verwenden: zulassen, unterdrücken, zur Prüfung vorlegen und eine ausstehende Nachricht ersetzen. Jeder Zustand muss durch eine Zustandsmaschine gestützt werden, die mindestens neue Anfragen, zum Versand ausstehende Nachrichten, versendete, zugestellte, nicht zugestellte, fehlgeschlagene und Nachrichten mit unbekanntem Ergebnis unterscheidet.
Zulassen bedeutet, dass keine gleichwertige Übereinstimmung innerhalb der anwendbaren Richtlinie besteht oder dass eine autorisierte Ausnahme die Anfrage zu einer neuen Absicht macht. Unterdrücken bedeutet, dass bereits eine gleichwertige Operation existiert, deren Wirkung erhalten bleiben soll. Prüfen ist für Datenkonflikte, Ausnahmen mit hohem Risiko oder mehrdeutige Ergebnisse vorgesehen, die nicht durch eine automatische Regel gelöst werden sollten.
Das Ersetzen einer ausstehenden Nachricht darf nur verwendet werden, wenn die Richtlinie den Austausch einer Nachricht erlaubt, die den Status ausstehend noch nicht verlassen hat, und wenn die Plattform oder Architektur diese Zustandsänderung zuverlässig kontrolliert. Es darf nicht angenommen werden, dass eine bereits versendete Nachricht – auch wenn sie von einem Anbieter als versendet markiert wurde – zurückgezogen oder ersetzt werden kann.
- Zulassen: neue Absicht oder gültige Ausnahme.
- Unterdrücken: gleiche Absicht innerhalb des Zeitfensters und mit einem Status, der eine weitere Sendung verhindert.
- Prüfen: Korrelationskonflikt, unvollständige Daten oder Risikoausnahme.
- Ausstehende Nachricht ersetzen: nur vor dem tatsächlichen Versand und bei kontrolliertem Status.
Behandeln Sie Parallelität, Unsicherheit und asynchrone Callbacks
Zwei identische Anfragen können gleichzeitig aus unterschiedlichen Prozessen eintreffen. Der Schutz muss erfolgen, bevor zwei Nachrichten erstellt werden: Verwenden Sie eine atomare Reservierung oder eine Eindeutigkeitsbeschränkung für den Duplikatschlüssel und das anwendbare Zeitfenster. Die Operation muss gegebenenfalls die Entscheidung und die Referenz auf den bestehenden Datensatz zurückgeben.
Wenn eine API-Antwort verloren geht oder eine Verbindung unterbrochen wird, behalten Sie das Ergebnis als unsicher bei. Fragen Sie vor einer erneuten Sendung anhand des Idempotenzschlüssels, der Korrelationskennung oder der verfügbaren externen Kennung ab oder gleichen Sie den Status ab. Wenn das Ergebnis nicht bestimmt werden kann, wenden Sie eine dokumentierte Risikoregel an, statt anzunehmen, dass der erste Versuch fehlgeschlagen ist.
Status-Callbacks sind asynchrone Lebenszyklusereignisse. Sie können verspätet oder in einer anderen als der erwarteten Reihenfolge eintreffen. Sie müssen entsprechend dem von der Plattform bereitgestellten Mechanismus validiert und tolerant gegenüber Änderungen von Parametern und Sequenzen verarbeitet werden. Ein Warteschlangenstatus zeigt die Annahme zur Verarbeitung an; auch ein Status als versendet ist keine einheitliche Bestätigung der Zustellung auf dem Endgerät. Selbst ein Zustell-DLR muss gemäß der vertraglichen und technischen Semantik der Route interpretiert werden, ohne ihn als eigenständigen Nachweis dafür darzustellen, dass der Nutzer die Nachricht gelesen hat.
- Reservieren Sie den Schlüssel vor der Erstellung der Sendung, um Race Conditions zu vermeiden.
- Behalten Sie den Status unbekannt bei, wenn die Antwort unsicher ist.
- Gestalten Sie die Verarbeitung von Callbacks idempotent.
- Stufen Sie endgültige Zustände nicht wegen verspäteter oder umsortierter Ereignisse ohne ausdrückliche Regel herab.
- Unterscheiden Sie zwischen API-Annahme, Verarbeitung, Versand und gemeldeter Zustellung.
Protokollieren Sie jede Unterdrückung, damit sie erklärt und überprüft werden kann
Eine Unterdrückung, die nicht erklärt werden kann, wird zu einem operativen Risiko. Das Protokoll muss die Rekonstruktion ermöglichen, welche Anfrage eingegangen ist, mit welcher Nachricht oder Absicht sie verglichen wurde, welche Regel die Entscheidung getroffen hat und wann das Fenster abläuft, das eine neue Erstellung verhindert.
Speichern Sie den Idempotenz- und Duplikatschlüssel, interne und externe Korrelationskennungen, Zweck, normalisiertes Ziel, vorherigen und neuen Status, die angewendete Regel, Zeitstempel, Ablauf des Zeitfensters und die Referenz auf die bestehende Nachricht. Wenn eine Ausnahme oder manuelle Prüfung beteiligt ist, dokumentieren Sie Verantwortliche, Begründung und Ergebnis.
Auditdaten müssen angemessenen Richtlinien für Zugriff, Datenminimierung und Aufbewahrung folgen. Vermeiden Sie es, Authentifizierungsgeheimnisse im Klartext zu protokollieren. Bei OTPs ist es besonders wichtig, dass die Nachverfolgbarkeit das Ereignis zuordnen kann, ohne das Out-of-Band-Geheimnis offenzulegen.
- Grund für Zulassen, Unterdrücken, Prüfen oder Ersetzen.
- Schlüssel und Korrelation der Anfrage und der bestehenden Nachricht.
- Bekannter Lebenszyklusstatus und Quelle des Status.
- Angewendete Regel, Richtlinienversion und Ablaufzeitpunkt.
- Verantwortliche und Begründung für manuelle Ausnahmen.
- Für Diagnose und Audit erforderliche Mindestdaten.
Definieren Sie Ausnahmen, ohne daraus einen Umgehungsweg zu machen
Ausnahmen müssen vordefiniert, überprüfbar und nachvollziehbar sein. Eine wesentliche Inhaltsänderung, ein neues Geschäftsereignis, ein autorisierter Kanalwechsel, ein operativer Vorfall oder eine nachweisbare Anfrage zur erneuten Sendung können rechtfertigen, dass eine Anfrage nicht als Duplikat behandelt wird.
Bei der Authentifizierung sind das Erzeugen eines neuen Geheimnisses und das erneute Senden eines bestehenden Geheimnisses unterschiedliche Entscheidungen. Das akzeptierte Geheimnis muss während seiner Gültigkeit nur einmal verwendbar sein. Außerdem darf das Erzeugen eines neuen Geheimnisses die Kontrolle fehlgeschlagener Versuche nicht zurücksetzen, wenn diese anwendbar ist. Die Duplikaterkennung darf Sicherheitskontrollen nicht schwächen oder die Begrenzung von Versuchen ersetzen.
Nutzen Sie Ausnahmen nicht, um Frequenzgrenzen zu umgehen, Integrationsfehler zu verbergen oder kommerzielle Nachrichten ohne Einwilligungsgrundlage und anwendbare Richtlinie zu wiederholen. Die technische Duplikaterkennung muss neben Regeln für Einwilligung, Ausschluss, Frequenz und Inhalt bestehen, darf diese aber nicht ersetzen.
- Nachweisbare wesentliche Änderung von Inhalt oder Status.
- Neuer Zweck oder neues Geschäftsereignis.
- Autorisierter und nachvollziehbarer Kanalwechsel.
- Vom Nutzer angeforderte und überprüfbare erneute Sendung.
- Vorfall mit Genehmigungsverfahren und Protokollierung.
- Versuchskontrollen niemals nur wegen der Erstellung eines neuen OTP zurücksetzen.
Häufige Fragen
Ist eine Nachricht mit demselben Text immer ein Duplikat?
Nein. Derselbe Text kann zu unterschiedlichen Ereignissen gehören, und unterschiedliche Texte können dieselbe Absicht darstellen. Die Entscheidung muss auf normalisiertem Ziel, Zweck, Geschäftsereignis, Korrelation, Status und anwendbarem Zeitfenster beruhen.
Bestätigt eine API-Bestätigung, dass der Nutzer die SMS erhalten hat?
Nein. Die Annahme einer Anfrage oder ein Warteschlangenstatus bestätigt, dass die Nachricht in die Verarbeitung aufgenommen wurde, nicht dass sie das Endgerät erreicht hat. Nachfolgende Status müssen gemäß ihrer Semantik interpretiert werden und entsprechen bei SMS keiner Lesebestätigung.
Wie sollte ein erneut gesendetes OTP behandelt werden?
Es muss an die Authentifizierungstransaktion und das konkrete Geheimnis gebunden sein. Das erneute Senden desselben Geheimnisses und das Erzeugen eines neuen Geheimnisses sind unterschiedliche Richtlinien. Ein akzeptiertes Geheimnis darf während seiner Gültigkeitsdauer nur einmal verwendet werden können.
Was geschieht, wenn die Antwort der Versandplattform verloren geht?
Behalten Sie das Ergebnis als unsicher bei, bewahren Sie den Idempotenzschlüssel auf und gleichen Sie den Status ab, bevor Sie eine weitere Sendung erstellen. Ein Antwortverlust beweist nicht, dass die ursprüngliche Anfrage nicht angewendet wurde.
Welche Kennzahlen helfen, eine Fehlkonfiguration zu erkennen?
Prüfen Sie die Unterdrückungsrate nach Zweck, beobachtete Duplikate, fehlgeschlagene Wiederholungsversuche, unterdrückte Nachrichten, die später erneut gesendet werden mussten, Beschwerden, Korrelationsfehler und Fälle manueller Prüfung. Analysieren Sie sowohl falsch positive Ergebnisse, bei denen eine legitime Nachricht blockiert wurde, als auch falsch negative Ergebnisse, bei denen ein Duplikat zugelassen wurde.
Verwendete Quellen
- E.164: The international public telecommunication numbering planInternational Telecommunication Union (ITU-T)
- NIST SP 800-63B-4: AuthenticatorsNational Institute of Standards and Technology (NIST)
- RFC 9110: HTTP SemanticsIETF / RFC Editor
- Messages resourceTwilio Documentation
- Outbound Message Status in Status CallbacksTwilio Documentation
- Message Status StreamTwilio Documentation
- Authentication Cheat SheetOWASP Foundation