Expiration des messages dans la chaîne A2P SMS : aligner durée de validité, files d’attente et tentatives
La durée de validité configurée sur une plateforme ne suffit pas à prouver quand chaque système intermédiaire cessera de tenter la livraison. Découvrez ce qu’il faut convenir, consigner et tester pour limiter les livraisons obsolètes sans supposer des garanties que la chaîne n’offre pas.
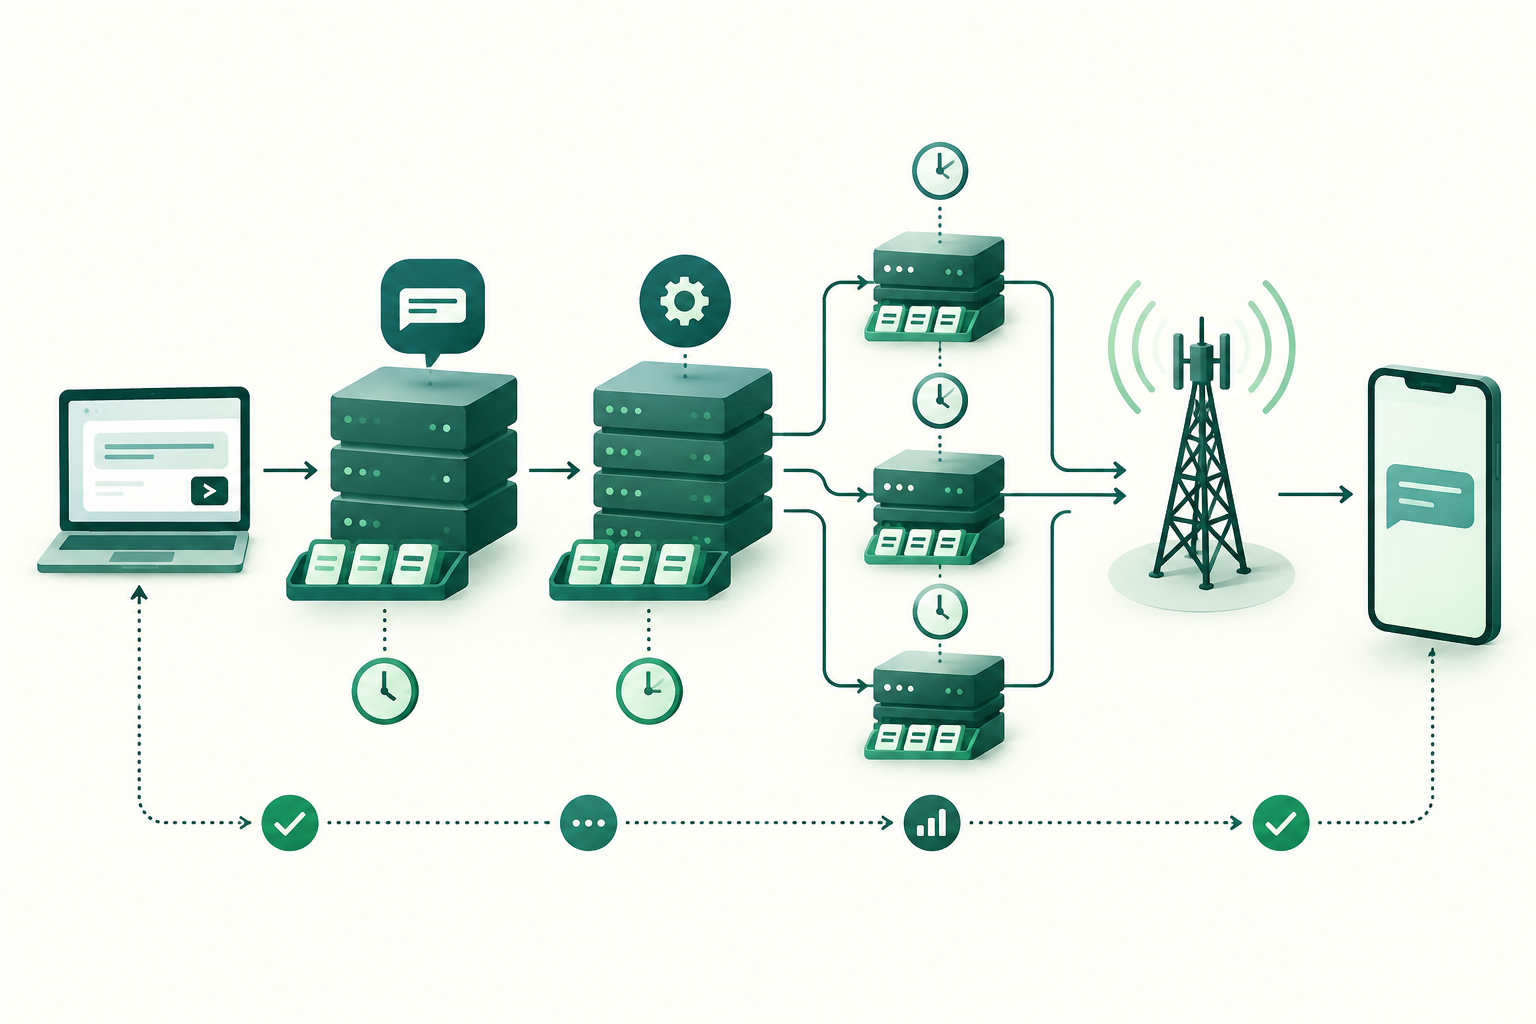
La validité demandée ne décrit pas nécessairement toute la chaîne
Dans les opérations A2P SMS, il est utile de distinguer ce que demande l’application de ce qu’applique réellement chaque composant de la route. Une application peut indiquer une durée de validité, tandis qu’une plateforme ou un intermédiaire applique ses propres règles de mise en file d’attente et de nouvelle tentative. Sans documentation propre à chaque étape, on ne peut pas conclure que la valeur configurée par l’expéditeur détermine le moment où toutes les tentatives de livraison cessent.
Il est également imprudent d’interpréter une expiration enregistrée comme une preuve universelle que le message ne pourra pas apparaître plus tard sur le téléphone. Les éléments techniques et contractuels relatifs à la route doivent établir la signification de cet état et le comportement attendu. En l’absence de ces éléments, conservez l’incertitude et évitez de promettre une heure limite de livraison.
- Considérez la validité demandée comme un paramètre d’interface à vérifier, et non comme une garantie de bout en bout.
- Identifiez séparément qui accepte, stocke, retente l’envoi et communique le résultat du message.
- Ne confondez pas un état reçu par une plateforme avec une confirmation indépendante de réception sur l’appareil.
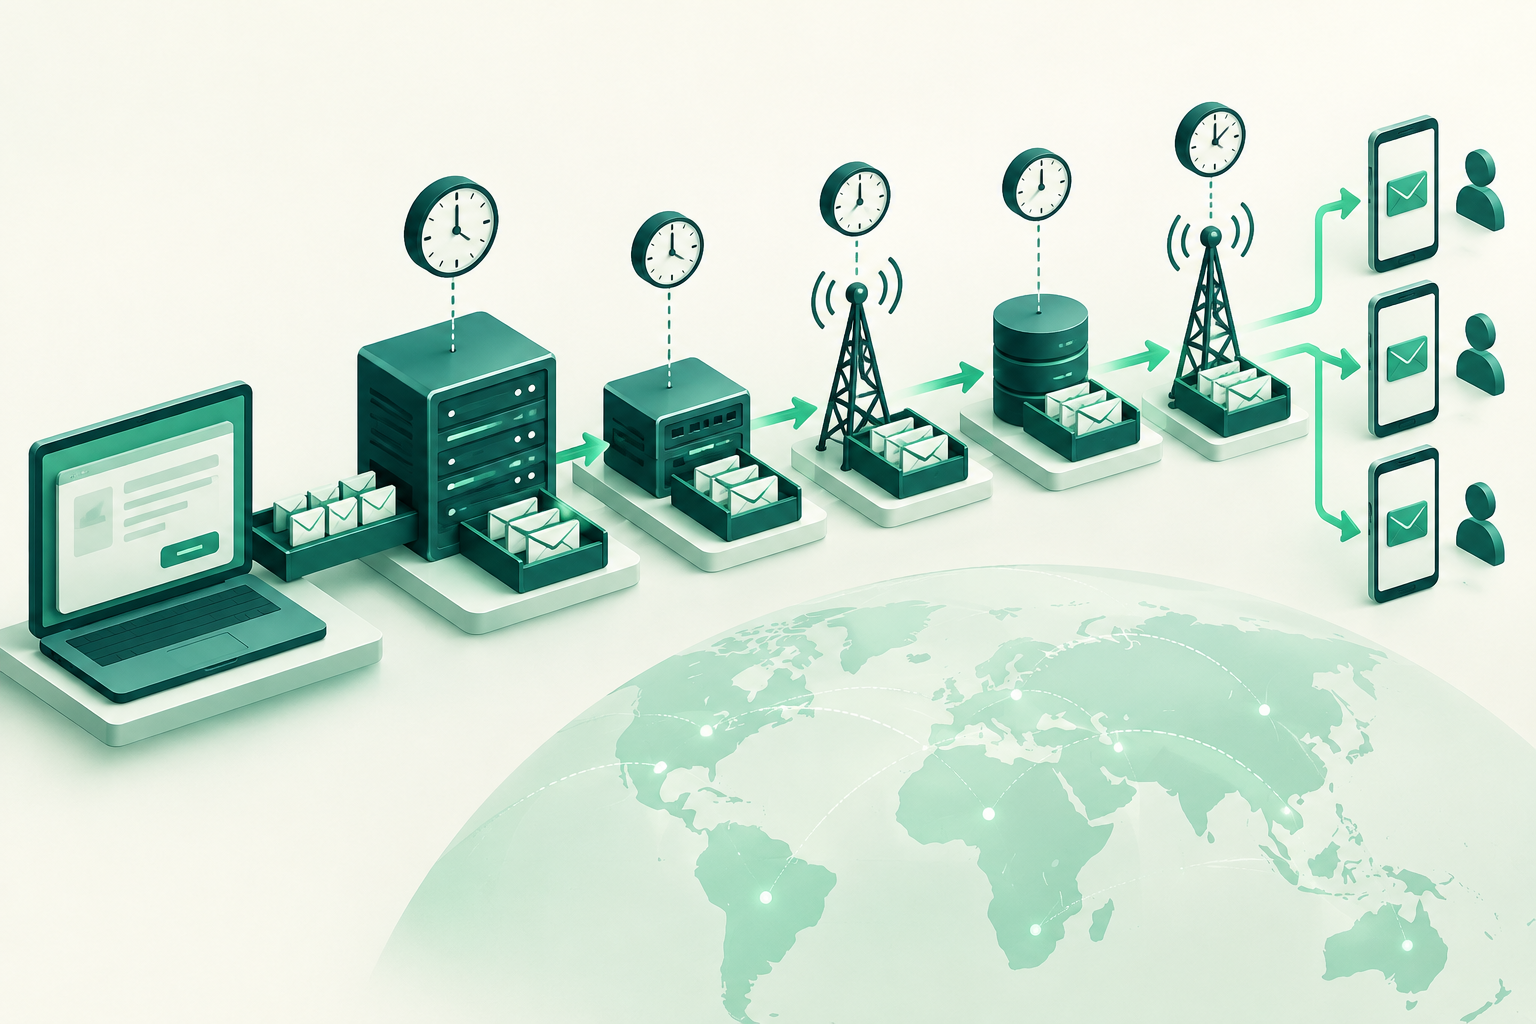
Validité, mise en file d’attente, tentatives et expiration réseau sont des notions distinctes
Pour analyser un incident, définissez chaque terme à partir de la documentation du composant concerné. La durée de validité demandée est la valeur que le système émetteur entend appliquer. La mise en file d’attente indique combien de temps un composant conserve un message en attente. Les tentatives sont les envois ultérieurs effectués par ce composant selon ses règles. L’expiration dans le réseau, si elle est disponible et documentée pour l’interface utilisée, relève du comportement de cette partie de la route.
Ne déduisez pas que ces quatre notions partagent le même point de départ, la même unité, la même limite ou la même sémantique. Les sources disponibles ne permettent pas d’affirmer qu’il existe des règles universelles régissant leurs interactions en A2P SMS. À titre de contraste méthodologique, la documentation de Microsoft Exchange décrit l’expiration après une période définie de problèmes de remise dans ce système ; cette règle ne peut pas être transposée automatiquement au SMS.
Les spécifications 3GPP constituent une référence officielle, mais l’index général des séries ne suffit pas à établir les règles concrètes applicables à une interface ou à une route. Pour prendre des décisions, demandez la documentation technique pertinente ainsi que les conditions opérationnelles du fournisseur et de l’opérateur.
- Consignez séparément la valeur envoyée par l’application et celle que chaque interface confirme avoir acceptée.
- Demandez une définition écrite de la mise en file d’attente, des tentatives et de l’expiration pour chaque étape concernée.
- Ne transposez pas les règles d’autres systèmes de messagerie et ne transformez pas une valeur configurée en garantie de livraison ou de non-livraison.
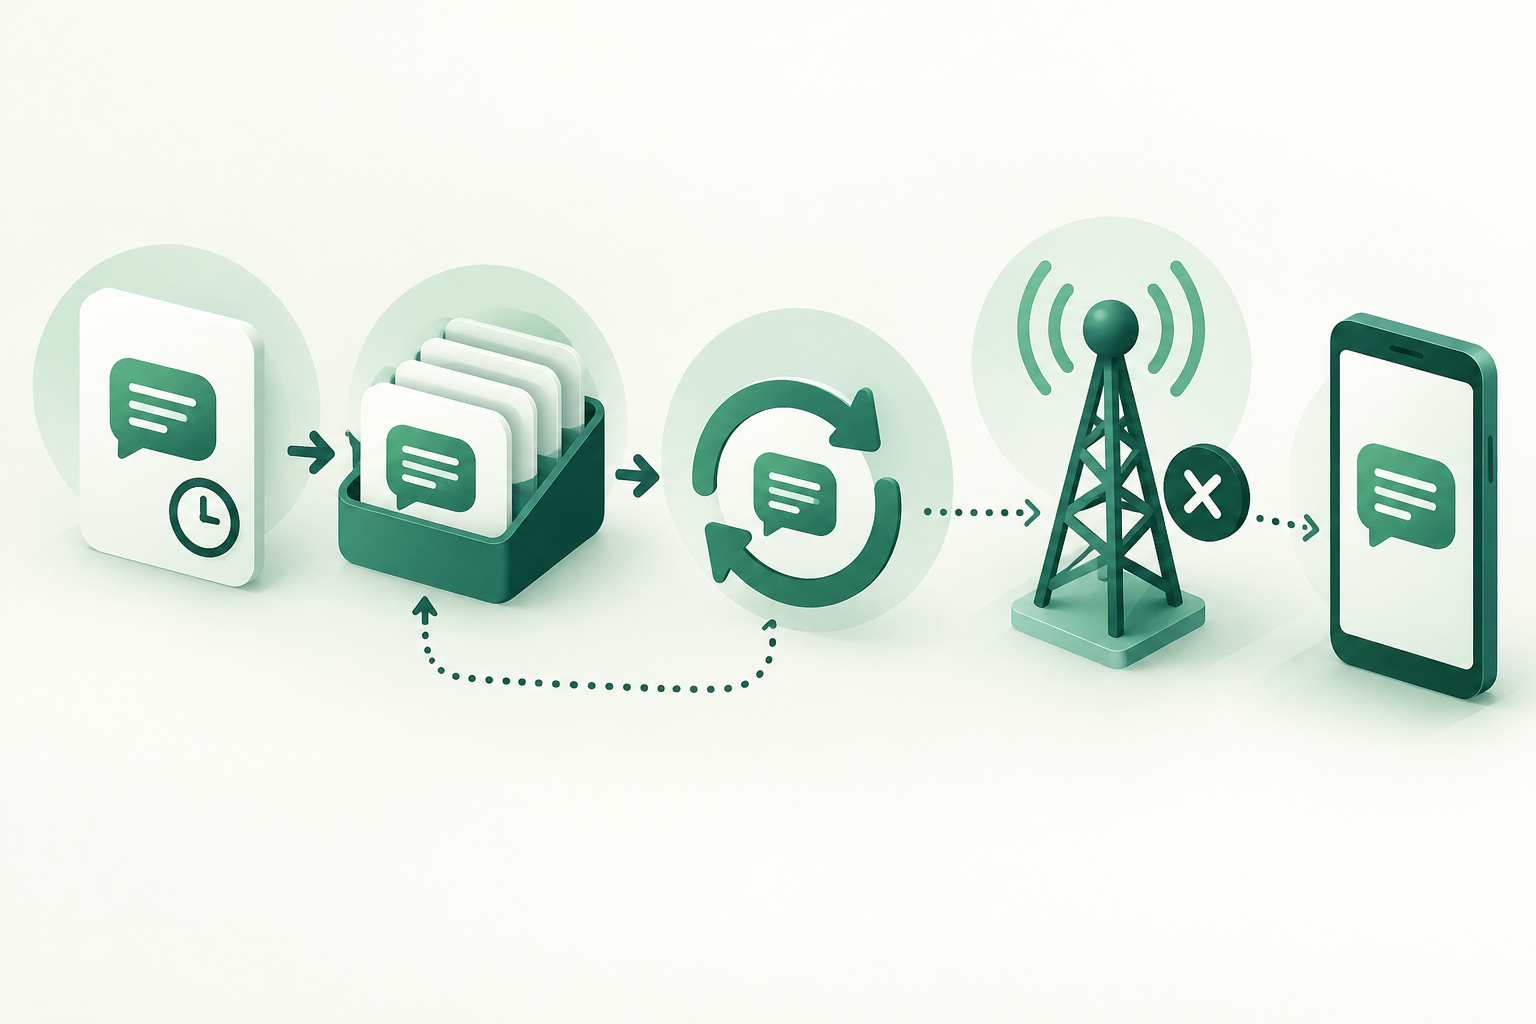
Que documenter à chaque étape
Tenez une fiche pour chaque interface et chaque fournisseur. Il ne s’agit pas de supposer qu’ils proposent tous les mêmes paramètres, mais de déterminer ce qui est disponible, ce qui est accepté et ce qui échappe au contrôle de chaque partie. Si un champ n’existe pas ou ne peut pas être confirmé, indiquez qu’il est inconnu au lieu d’en déduire le comportement.
Veillez à ce que les termes opérationnels soient comparables : une valeur exprimée en secondes ne peut pas être directement comparée à une valeur exprimée dans une autre unité sans connaître les règles d’arrondi et les limites ; une heure consignée sans fuseau horaire peut compliquer la reconstitution de la séquence. Confirmez également l’événement à partir duquel le délai commence à courir et le système à l’origine de chaque horodatage.
Demandez si un intermédiaire conserve ou remplace les paramètres reçus, s’il applique ses propres limites, comment il traite les messages en attente et quels états il renvoie. Les éléments disponibles ne permettent pas de définir une règle commune pour ces fonctions.
- Interface et étape : expéditeur, destinataire du message et composant qui communique l’état.
- Paramètre : nom, unité, valeur demandée, valeur acceptée ou limite documentée.
- Temps : événement déclenchant le compteur, format, fuseau horaire et source de l’horodatage.
- Règles : limites maximales, substitutions, stockage, conditions et limites des tentatives, uniquement lorsqu’elles sont documentées.
- États : définition contractuelle des états accepté, en attente, rejeté, expiré et résultat non concluant.
- Éléments de preuve : identifiant permettant la corrélation, journaux disponibles et responsable de l’analyse des écarts.
Concevoir des tests contrôlés sans en faire des garanties
Un test peut montrer comment une route s’est comportée dans certaines conditions, mais ne prouve pas que toutes les routes, destinations ou situations se comporteront de la même façon. Avant de tester, convenez du périmètre avec les participants et utilisez un trafic de test légitime et consenti, vers des destinations contrôlées et autorisées. Évitez d’envoyer des messages à des tiers ou d’utiliser les tests pour contourner des contrôles.
Prévoyez des cas distincts : un message accepté et en attente, une destination temporairement inaccessible lorsqu’un environnement de test autorisé existe, et la réception d’un DLR après que l’application a cessé d’attendre. Consignez les valeurs envoyées, celles acceptées par chaque interface, les horodatages, les identifiants et les états observés. Ne partez pas du principe que le réseau permet de simuler une condition donnée ni qu’un test isolé reflète son comportement général.
Comparez les résultats à la documentation convenue. Si un état tardif ne peut pas être mis en correspondance avec le message d’origine ou si sa sémantique n’est pas définie, classez-le comme un écart à clarifier, et non comme une preuve concluante de livraison ou de non-livraison.
- Convenez à l’avance de la destination contrôlée, du trafic autorisé et du critère d’arrêt.
- Conservez la demande d’origine, les réponses à chaque étape et les horodatages.
- Ne répétez les tests que dans le périmètre autorisé et documentez les conditions de chaque exécution.
- Distinguez les résultats observés des attentes contractuelles et de toute conclusion générale.
Interpréter une expiration, un rejet et un résultat incertain
Le nom d’un état ne suffit pas à en connaître la signification. Vérifiez qui l’a généré, quel événement il représente, s’il est définitif au regard de l’accord et s’il peut arriver après un autre état. Ne supposez pas que le terme « expiré » ait la même sémantique dans une application, chez un agrégateur et dans un réseau mobile.
Un rejet peut provenir d’un composant donné et ne pas expliquer à lui seul ce qui s’est passé avant ou après à d’autres étapes. Un résultat incertain signifie que les éléments disponibles ne permettent pas de confirmer le résultat final ; ne le transformez pas en succès ou en échec pour faire correspondre les rapports. Si un DLR tardif arrive, conservez l’état d’origine et la mise à jour, en les reliant au même identifiant lorsque c’est possible.
Un DLR communiqué par une plateforme est un signal émis par le système qui le transmet. En l’absence de vérification indépendante, ne le décrivez pas comme une preuve de réception physique par le terminal. Documentez l’origine et la sémantique déclarée de l’état.
- Conservez l’état brut reçu, l’émetteur de l’état et l’heure de réception.
- Ne remplacez pas un résultat incertain par une interprétation non étayée.
- Signalez les états contradictoires, non définis ou insuffisamment corrélés au responsable de l’étape concernée.
- Précisez si la clôture opérationnelle signifie la fin du suivi, une expiration signalée ou une confirmation de livraison.
Procédure opérationnelle pour configurer et examiner les limites
Commencez par le besoin métier : combien de temps le message reste utile et quel risque présente une livraison ultérieure. Un OTP, une alerte transactionnelle et une campagne peuvent répondre à des besoins différents ; la politique doit tenir compte du cas d’usage et des obligations applicables, sans supposer qu’une configuration technique suffit à elle seule à gérer le risque.
Convenez ensuite avec chaque fournisseur du paramètre qu’il peut appliquer, de ses limites et des éléments de preuve qu’il renvoie. Configurez des valeurs cohérentes avec les informations confirmées pour les étapes concernées. Si une partie ne confirme pas la manière dont elle gère la validité ou les tentatives, consignez cette limite et déterminez si la route convient au cas d’usage ; ne comblez pas ce manque par une supposition.
En exploitation, conservez les horodatages et les états de chaque interface, puis examinez les écarts entre les valeurs demandées et celles communiquées. Commencez l’analyse par les étapes où une confirmation manque ou où une substitution n’est pas documentée. BulkSMSMarket décrit des capacités de gestion de routes et de connectivité HTTP et SMPP ; cela ne doit pas être interprété comme une garantie d’expiration uniforme de bout en bout.
- Définir la période pendant laquelle le message reste utile et l’impact d’une livraison obsolète.
- Convenir des responsabilités et de la sémantique des états avec chaque participant de la route.
- Configurer uniquement les paramètres dont la signification et les limites sont confirmées.
- Consigner les valeurs demandées et acceptées, les horodatages et les changements d’état.
- Examiner les écarts et mettre à jour la fiche opérationnelle en cas de modification d’une interface ou d’un accord.
Liste de contrôle avant de clôturer un message
Clôturez le dossier selon une règle convenue et vérifiable, et non simplement parce que le délai configuré dans l’application s’est écoulé. Définissez quel état permet d’arrêter l’analyse, quels éléments de preuve doivent être conservés et dans quels cas une réponse tardive rouvre ou met à jour le dossier. Si l’accord ne définit pas ces points, consignez cette limite.
L’objectif est de limiter les livraisons obsolètes et d’accélérer les diagnostics, et non de promettre qu’une configuration empêchera toute livraison tardive. Si les conséquences d’une livraison hors délai sont importantes, validez le comportement avec les responsables de la route et mettez en place des contrôles métier adaptés au type de message.
- Le point de départ du compteur et l’unité de chaque paramètre pertinent sont-ils connus ?
- Est-il documenté quel composant conserve le message et quelles sont ses règles de nouvelle tentative ?
- Sait-on si les paramètres peuvent être remplacés ou limités à une étape ultérieure ?
- Les états reçus ont-ils une définition, une origine et un horodatage identifiables ?
- L’équipe distingue-t-elle un DLR communiqué d’une réception vérifiée indépendamment ?
- Existe-t-il une procédure pour les états incertains, tardifs ou contradictoires ?
- Le critère de clôture évite-t-il de présenter comme définitive une conclusion qui ne repose pas sur des preuves suffisantes ?
Questions fréquentes
Configurer une durée de validité sur la plateforme garantit-il que le SMS ne sera pas livré après son expiration ?
On ne peut pas l’affirmer sans documentation propre à chaque étape de la route. La validité demandée par l’application ne montre pas, à elle seule, comment les systèmes intermédiaires et le réseau gèrent les files d’attente, les tentatives ou l’expiration.
Quelle est la différence entre la validité et le stockage en file d’attente ?
La validité correspond à la période demandée ou appliquée par un composant selon son interface. Le stockage en file d’attente désigne la conservation d’un message en attente. Leur relation, le point de départ du compteur et les limites doivent être confirmés pour chaque système ; il ne faut pas supposer qu’ils sont équivalents.
Un état d’expiration signifie-t-il que le destinataire n’a pas reçu le message ?
Pas nécessairement. Il faut vérifier qui a généré l’état et ce qu’il signifie selon la documentation applicable. En l’absence d’une sémantique définie et d’éléments de preuve suffisants, il ne faut pas le considérer comme une confirmation universelle de non-livraison.
Un DLR confirme-t-il que le SMS est apparu sur le téléphone ?
Un DLR communique un état selon le système qui l’émet. Sans vérification indépendante, il convient de le décrire comme un état signalé, et non comme une preuve de réception physique sur le terminal.
Comment consigner un résultat incertain ou un DLR tardif ?
Conservez l’état d’origine, son origine, les horodatages et l’identifiant permettant la corrélation. Si une mise à jour tardive arrive, ajoutez-la à l’historique sans effacer l’incertitude précédente, et appliquez la sémantique convenue pour ce fournisseur ou cette interface.
Quelles sources permettent de confirmer les règles d’expiration des SMS ?
Consultez les spécifications techniques pertinentes ainsi que la documentation opérationnelle et contractuelle de chaque fournisseur et opérateur. L’index général de 3GPP ne suffit pas, à lui seul, à établir des règles concrètes. La documentation de Microsoft Exchange concerne Exchange, pas une chaîne A2P SMS.