Consenso e liste di soppressione negli SMS A2P: guida operativa
Come dimostrare l’ambito del consenso, applicare le revoche su tutti i canali e bloccare i messaggi prima dell’accodamento, senza confondere l’autorizzazione con la capacità di recapito.
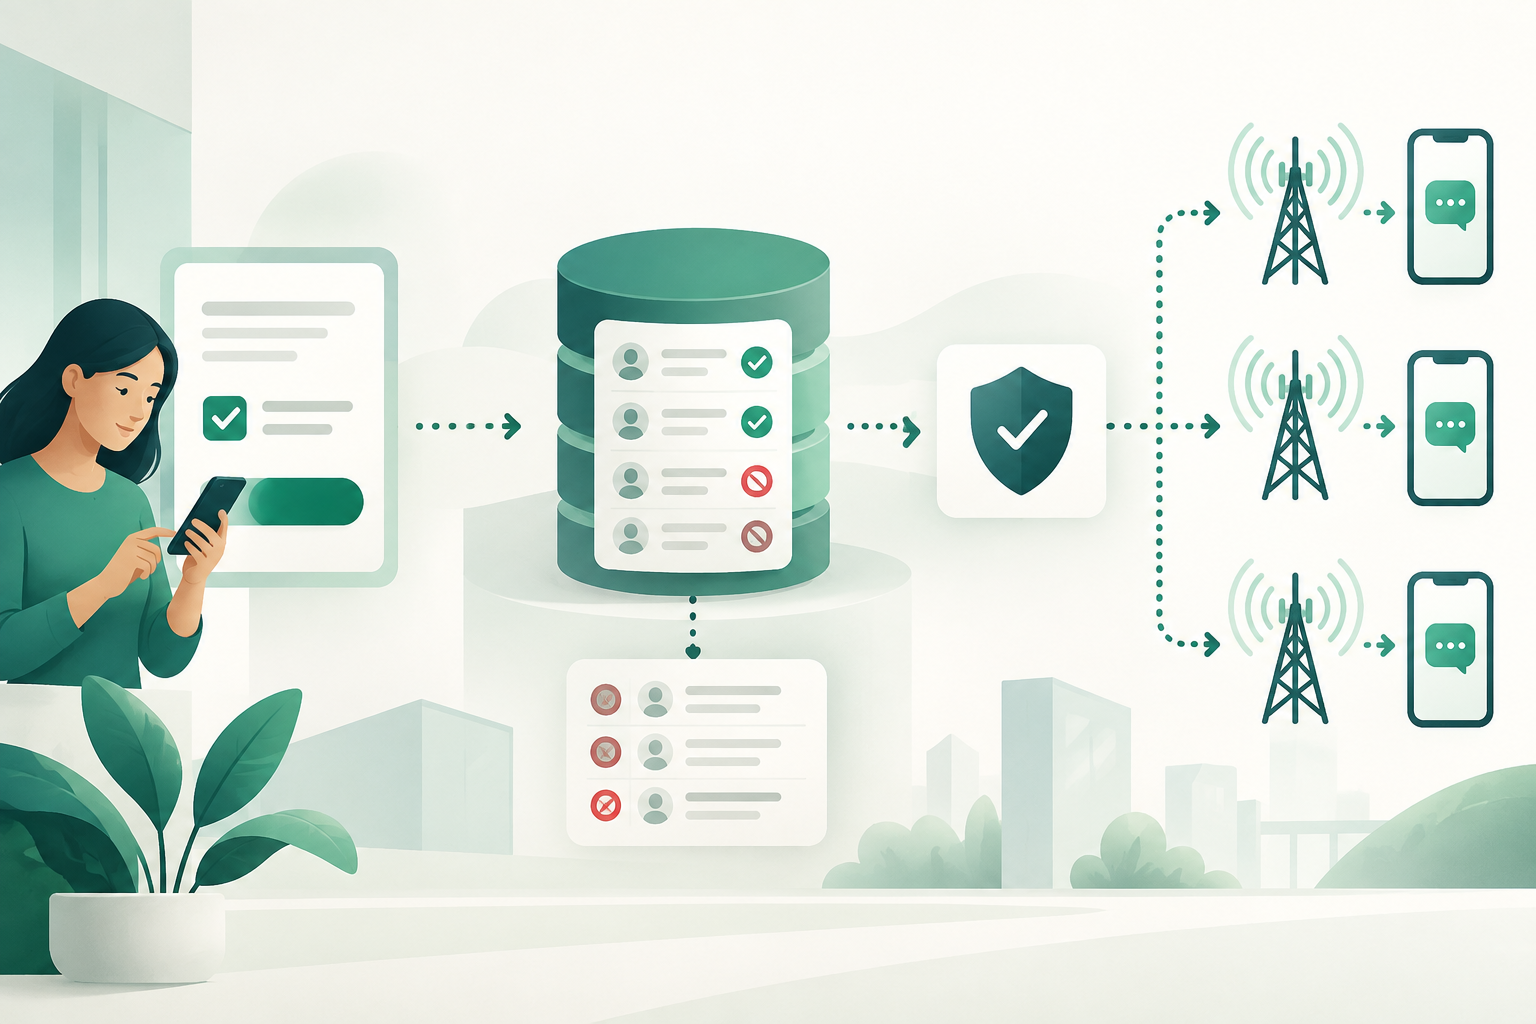
Consenso, idoneità e recapito sono controlli distinti
Il fatto che una piattaforma accetti un messaggio o che una route possa trasportarlo non dimostra che il destinatario abbia autorizzato quell’invio. L’autorizzazione deve coprire lo scopo, la campagna e il mittente pertinenti; l’idoneità determina se l’invio è ancora consentito in base alle preferenze e alle restrizioni vigenti. Il recapito, invece, è un risultato tecnico distinto.
Impostate la decisione di invio come un controllo preliminare: verificate che esista una base valida per lo scopo, che non sia stata richiesta una revoca applicabile e che la combinazione di brand, canale e giurisdizione sia consentita. Si tratta di una linea guida operativa, non di una formula legale universale. Verificate le norme applicabili a ciascun mercato e tipo di messaggio.
- Non usate una risposta positiva di una route come prova del consenso.
- Non considerate il consenso per una campagna, un mittente o un argomento come un’autorizzazione trasferibile ad altri.
- Non confondete una conferma tecnica di invio o un DLR con la prova dell’autorizzazione o con una verifica indipendente della ricezione sul dispositivo.
Conservate prove utili e proporzionate del consenso
Mantenete un registro che consenta di ricostruire ciò che è stato presentato alla persona e l’azione che ha compiuto. Come campi operativi, valutate data e ora, numero, modalità e contesto di raccolta, lingua, testo o versione della richiesta, azione affermativa, campagna e mittente. Se pertinente e lecito, conservate anche un identificativo o dati tecnici relativi alla raccolta.
La documentazione deve consentire di verificare l’ambito del consenso, non limitarsi a mostrare un indicatore generico di «accettato». Conservate la versione dell’esperienza di consenso e collegate l’evento alla finalità specifica. Limitate l’accesso e il periodo di conservazione in base agli obblighi in materia di privacy e alla normativa applicabile.
Nell’Unione europea, quando il trattamento si basa sul consenso, il GDPR richiede che sia possibile dimostrarlo e stabilisce che revocarlo debba essere facile quanto prestarlo. Anche la direttiva ePrivacy e le relative trasposizioni nazionali possono essere rilevanti per il marketing via SMS: non presumete che un unico criterio sia valido in tutti i Paesi.
- Registrate la prova come evento datato, non solo come campo modificabile privo di cronologia.
- Collegate la prova a scopo, campagna e mittente.
- Documentate le modifiche al testo o all’ambito, in modo da distinguere i consensi raccolti in condizioni diverse.
Centralizzate le soppressioni e definite il loro ambito
Una lista di soppressione consultabile evita che un contatto che ha chiesto di non ricevere messaggi venga reinserito tramite un’importazione o un’altra route. Non è necessario conservare più informazioni del necessario: mantenete i dati minimi per riconoscere il contatto e bloccare la finalità interessata, con adeguati controlli di accesso.
L’ambito di una revoca può variare. Una persona può ritirare il consenso per un canale o un’attività specifici; una richiesta o una norma può imporre un ambito più ampio. Registrate chiaramente se la soppressione si applica a un programma, brand, mittente, finalità, canale o a tutti questi elementi, e applicate l’interpretazione più ampia coerente con la richiesta e le regole applicabili.
Se intervengono più fornitori, mittenti o sistemi, la vostra lista deve essere il riferimento operativo comune. Le liste locali di una piattaforma possono essere utili, ma non devono diventare l’unico archivio delle preferenze.
- Consultate la lista di soppressione quando importate i contatti e prima di creare una campagna.
- Ripetete il controllo immediatamente prima di accodare o inviare, così da intercettare le revoche ricevute dopo la segmentazione.
- Non eliminate il registro di una revoca in modo tale da impedire di prevenire futuri invii indesiderati.
Applicate le preferenze prima di accodare ogni messaggio
Definite un controllo di idoneità che riunisca il consenso vigente, lo scopo del messaggio, il mittente o brand, il canale, la giurisdizione e le soppressioni applicabili. Se uno di questi dati è sconosciuto o non aggiornato, non trasformate l’incertezza in un’autorizzazione: fermate l’invio o mettetelo in revisione finché la situazione non è chiarita.
Per le comunicazioni legittime di servizio, transazionali o di autenticazione, non date per scontato che si applichino esattamente le stesse regole previste per il marketing, né che l’etichetta «transazionale» sia sufficiente a giustificare il contenuto. Classificate lo scopo e il contenuto e verificate la base giuridica e le restrizioni locali prima dell’invio.
Mantenete il controllo vicino al momento dell’accodamento. Una lista segmentata ore prima può diventare obsoleta se nel frattempo arriva una revoca o cambia una preferenza.
- Identificate la finalità effettiva del contenuto, non solo il nome del modello.
- Valutate separatamente le preferenze SMS e quelle relative agli altri canali, quando la richiesta ha tale ambito.
- Bloccate l’invio se non è possibile confermare che i dati relativi al consenso e alle soppressioni siano sincronizzati.
Gestite una revoca come un processo completo
Una revoca può arrivare tramite risposta SMS, link, servizio clienti o un altro canale abilitato. Il processo deve identificare il contatto, interpretare l’ambito, registrare l’evento e aggiornare la fonte centrale prima di consentire nuovi invii coperti dalla richiesta. Successivamente, propagate lo stato a piattaforme, liste e mittenti coinvolti nello stesso programma.
Quando opportuno, potete inviare una breve conferma, ma non dovete chiedere alla persona di compiere un’altra azione affinché la revoca sia valida. La conferma non dovrebbe contenere messaggi promozionali. Conservate l’ora di ricezione, il canale di ingresso, l’ambito applicato e l’esito della propagazione come informazioni operative, limitandovi a quanto necessario.
Le scadenze specifiche dipendono dalle regole applicabili. Per esempio, negli Stati Uniti le regole della FCC riconoscono modalità ragionevoli di revoca e prevedono un termine massimo di dieci giorni lavorativi per determinate richieste contemplate, oltre a consentire una singola conferma a determinate condizioni. L’applicazione delle revoche ad argomenti non correlati è soggetta a un’esenzione temporanea limitata: non interpretatela come una sospensione degli altri obblighi.
- Ricevete e registrate la revoca.
- Determinatene e registratene l’ambito.
- Bloccate i nuovi messaggi coperti e propagate la modifica ai sistemi pertinenti.
- Quando opportuno, confermate la revoca senza chiedere un’azione aggiuntiva.
Proteggete il processo da caricamenti massivi e modifiche concorrenti
Le vecchie importazioni non devono riattivare i contatti soppressi né sostituire silenziosamente uno stato più recente. Confrontate ogni record importato con la fonte delle preferenze e trattate le modifiche come eventi identificabili, con un esito verificabile per ciascun contatto.
Per ridurre gli errori di concorrenza, usate identificativi di evento, stati con versione o marcatura temporale e operazioni idempotenti. Se arriva una revoca mentre si prepara una campagna, deve prevalere l’ultimo controllo prima dell’invio. Se non potete confermare quale sia lo stato corrente, bloccate l’invio e risolvete la discrepanza.
La riattivazione deve dipendere da un nuovo segnale affermativo di consenso con ambito definito, non dall’assenza di una revoca in un altro database. Propagate esplicitamente questo nuovo segnale ai sistemi che devono recepirlo e conservatene la prova.
- Testate le importazioni con contatti autorizzati, soppressi e con stati contraddittori.
- Registrate gli errori per singolo contatto, invece di considerare riuscito l’intero caricamento.
- Evitate che i processi di sincronizzazione meno recenti sovrascrivano eventi di revoca successivi.
Misurate i controlli operativi, non presunte garanzie
Le metriche aiutano a individuare i malfunzionamenti del processo, ma non costituiscono di per sé una certificazione di conformità. Definite indicatori interni che consentano di verificare cosa è accaduto e dove si è interrotta la propagazione.
Esaminate regolarmente le eccezioni: una revoca ricevuta ma non applicata, un invio bloccato a causa di uno stato non aggiornato o un contatto che ricompare dopo un’importazione richiedono un’analisi delle cause e una correzione. Mantenete una tracciabilità sufficiente per verificare l’esito senza accumulare dati personali non necessari.
- Revoche ricevute rispetto a revoche applicate.
- Tentativi bloccati per soppressione o prove insufficienti.
- Errori di sincronizzazione e record con stati contraddittori.
- Eccezioni esaminate, causa individuata e azione correttiva.
Assegnate le responsabilità e verificate le norme locali
Il mittente deve mantenere la responsabilità operativa di verificare l’autorizzazione, la finalità e le soppressioni anche quando delega la connettività o il trasporto a una piattaforma. I fornitori possono offrire blocchi e strumenti di gestione, ma queste funzioni non sostituiscono le prove né le decisioni di conformità del mittente.
Definite chi raccoglie il consenso, chi gestisce le revoche, chi mantiene la fonte centrale e chi indaga sugli errori. Specificate negli accordi operativi come vengono comunicati gli eventi, quali identificativi vengono usati e come vengono gestiti gli incidenti e i cambi di fornitore.
Prima di avviare o ampliare un programma, verificate i requisiti di ciascuna giurisdizione, il tipo di messaggio e il rapporto con il destinatario. Il CAN-SPAM riguarda le email commerciali e, da solo, non è sufficiente a definire i controlli per gli SMS A2P.
- Inserzionista o mittente: prove, finalità e decisione sull’idoneità.
- Piattaforma: applicazione dei controlli configurati, registrazione degli esiti e propagazione concordata.
- Fornitore di connettività: trasporto e controlli tecnici disponibili; non presume né crea il consenso.
Domande frequenti
La disponibilità tecnica di una route significa che posso inviare l’SMS?
No. La possibilità di instradare il messaggio o una risposta tecnica positiva non dimostrano che il consenso sia ancora valido né che l’invio sia idoneo. Prima di accodare, verificate autorizzazione, finalità, preferenze, soppressioni e regole applicabili.
Devo conservare il numero di una persona che ha chiesto la revoca?
Potrebbe essere necessario conservare i dati minimi per riconoscere la richiesta ed evitare futuri invii coperti. Limitate le informazioni, l’accesso e il periodo di conservazione in base agli obblighi applicabili.
Una revoca degli SMS blocca anche le email?
Non necessariamente. L’ambito dipende dalla richiesta e dalle regole applicabili. Registrate se la revoca riguarda il canale SMS, un’attività, un brand o un ambito più ampio e applicatela di conseguenza.
Una lista importata può riattivare un contatto soppresso?
Non dovrebbe. L’importazione deve essere confrontata con la fonte aggiornata delle soppressioni. Per riattivare un contatto, richiedete un nuovo segnale affermativo di consenso con ambito definito e propagate esplicitamente l’evento.
Cosa dovrei fare se non riesco a confermare lo stato più recente?
Bloccate o sospendete l’invio interessato finché la discrepanza non è risolta. Inviare sulla base di una sincronizzazione incerta può ignorare una revoca o una preferenza aggiornata.
Fonti consultate
- FCC 24-24: Rules and Regulations Implementing the TCPAFederal Communications Commission
- FCC DA 26-12: extensión limitada de la exención sobre revocación entre asuntos no relacionadosFederal Communications Commission
- CTIA Messaging Principles and Best PracticesCTIA
- Reglamento General de Protección de Datos, Reglamento (UE) 2016/679Unión Europea, EUR-Lex
- Directiva 2002/58/CE sobre privacidad y comunicaciones electrónicasUnión Europea, EUR-Lex
- Respect people's preferencesInformation Commissioner's Office
- Twilio Messaging PolicyTwilio
- Consent Management APITwilio
- CAN-SPAM Act: A Compliance Guide for BusinessFederal Trade Commission