Retry degli SMS transazionali: quando ripetere, interrompere o esaminare un invio
Una politica di retry degli SMS transazionali deve basarsi su evidenze tecniche, finestra di utilità e rischio di duplicazione. Questo quadro distingue il retry di trasporto dal reinvio di business e definisce quando interrompere.
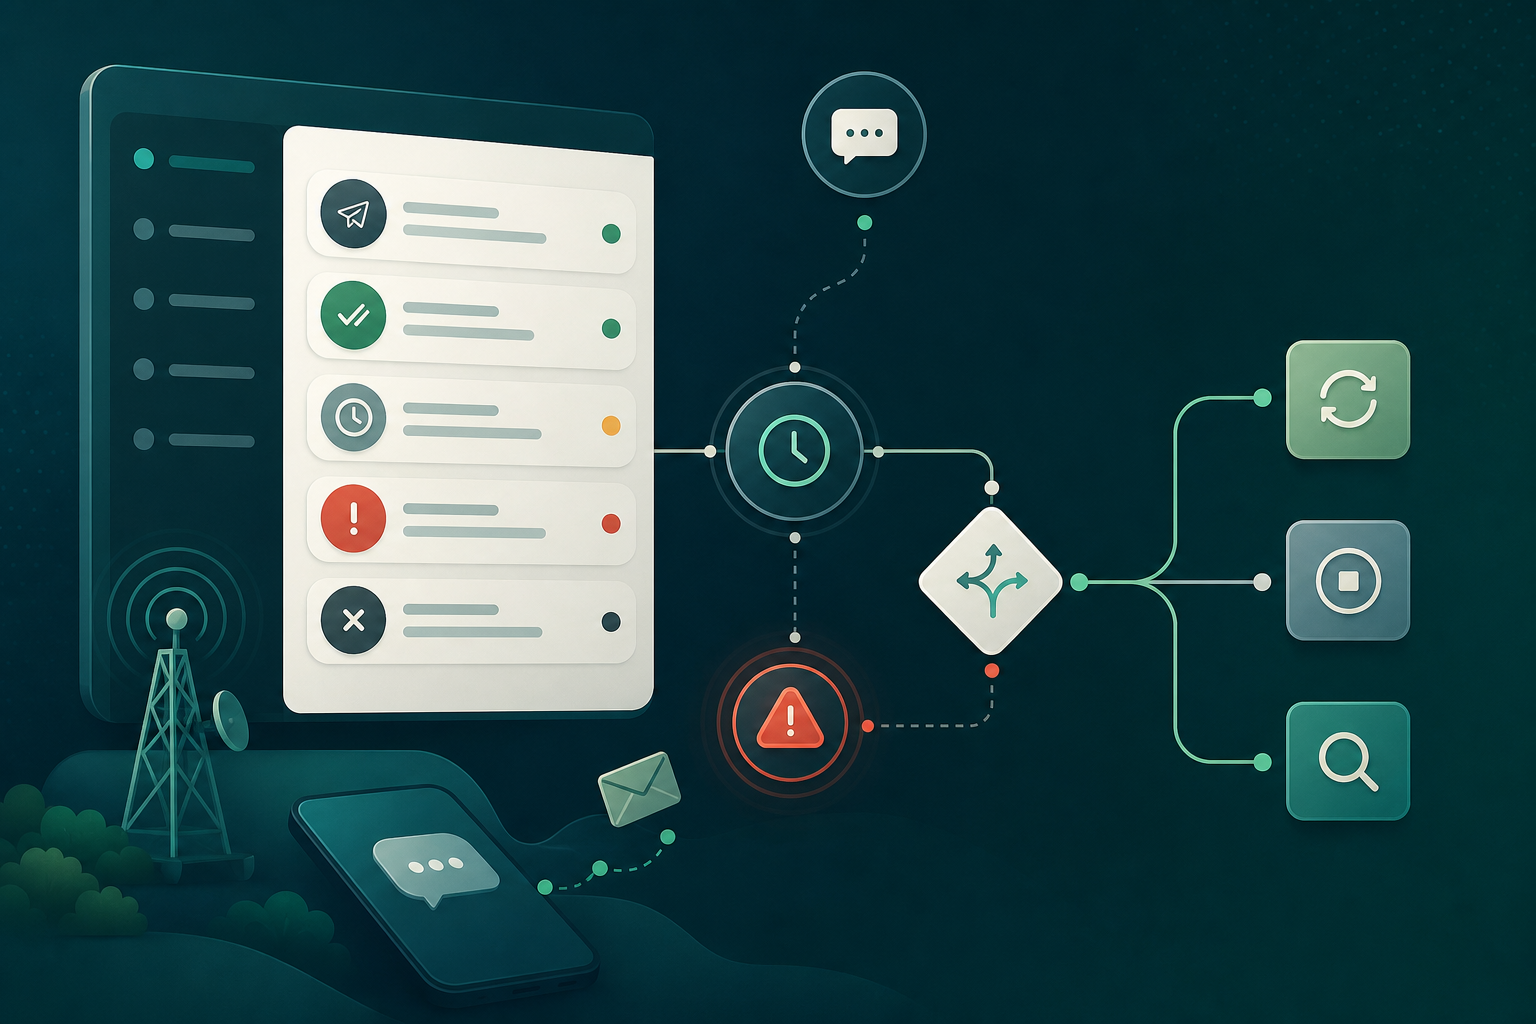
Il problema: un guasto tecnico non giustifica sempre un altro SMS
Una politica di retry degli SMS transazionali stabilisce cosa fare quando l'esito di un invio non è conclusivo o segnala un problema. Il suo obiettivo non è massimizzare il numero di tentativi, ma la probabilità che un messaggio ancora utile arrivi senza creare duplicati, confusione per il destinatario o traffico non necessario.
Il punto di partenza è distinguere gli stati tecnici disponibili. L'accettazione di una richiesta da parte di una piattaforma, la successiva accettazione da parte di un carrier e una consegna segnalata sono eventi diversi. Per esempio, uno stato equivalente a «sent» può significare che un carrier upstream ha accettato il messaggio, non che esso sia arrivato al terminale.
Pertanto, un timeout dell'integrazione, una risposta tardiva o un aggiornamento di stato incompleto non devono trasformarsi automaticamente in un nuovo SMS. Prima di ripetere, il sistema deve determinare se il primo messaggio possa essere stato accettato o sia ancora in corso.
- Non usare l'assenza immediata di un DLR come prova di un errore definitivo.
- Non equiparare l'accettazione da parte del fornitore o del carrier alla ricezione confermata sul telefono.
- Non trattare ogni stato di errore come una causa transitoria.
- Non dare priorità al volume dei retry rispetto all'utilità del messaggio e all'esperienza del destinatario.
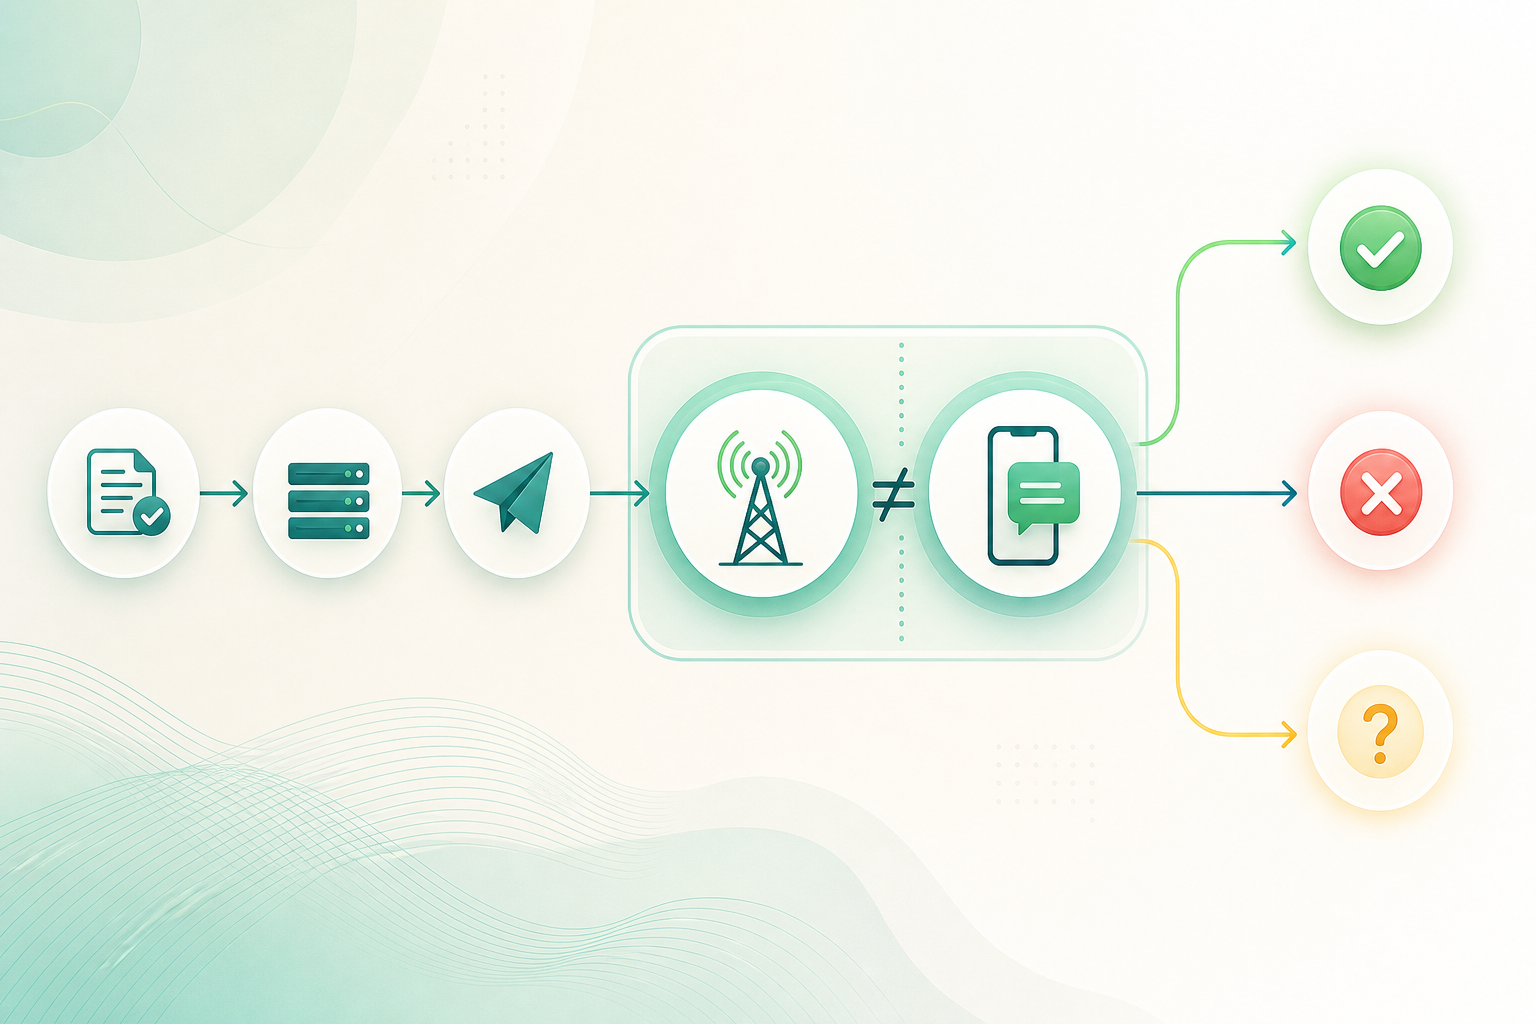
Separare tre decisioni: trasporto, business e chiusura
Una progettazione robusta separa il messaggio logico dal tentativo tecnico. Il messaggio logico è l'intento di business, come confermare un'operazione, avvisare di una modifica o inviare un codice monouso. Un tentativo tecnico è un'esecuzione concreta per trasportare tale intento attraverso una connessione, un fornitore o una rotta disponibili.
Il retry di trasporto consiste nel tentare nuovamente l'esecuzione tecnica dello stesso messaggio logico secondo regole circoscritte. Può essere appropriato quando esiste una causa documentata e potenzialmente transitoria, il messaggio è ancora utile e il rischio che sia già presente un invio attivo è controllato.
Il reinvio di business è diverso: genera una nuova comunicazione per il destinatario. Deve essere disciplinato da regole di prodotto e di esperienza utente, non da un errore di rete isolato. Per esempio, richiedere un nuovo OTP può invalidare quello precedente, modificare la scadenza e richiedere la soppressione delle richieste ripetute.
La chiusura definitiva indica che non verranno effettuati altri tentativi per quella unità logica. Può avvenire per scadenza, evidenza di rifiuto definitivo, esaurimento del limite di tentativi, elevato rischio di duplicato o necessità di revisione operativa.
- Messaggio logico: la notifica che il business intende comunicare.
- Tentativo tecnico: una singola esecuzione per consegnare quel messaggio logico.
- Retry di trasporto: nuova esecuzione tecnica con lo stesso intento.
- Reinvio di business: nuova notifica, potenzialmente con contenuto o validità nuovi.
- Chiusura: decisione esplicita di non continuare con gli invii.
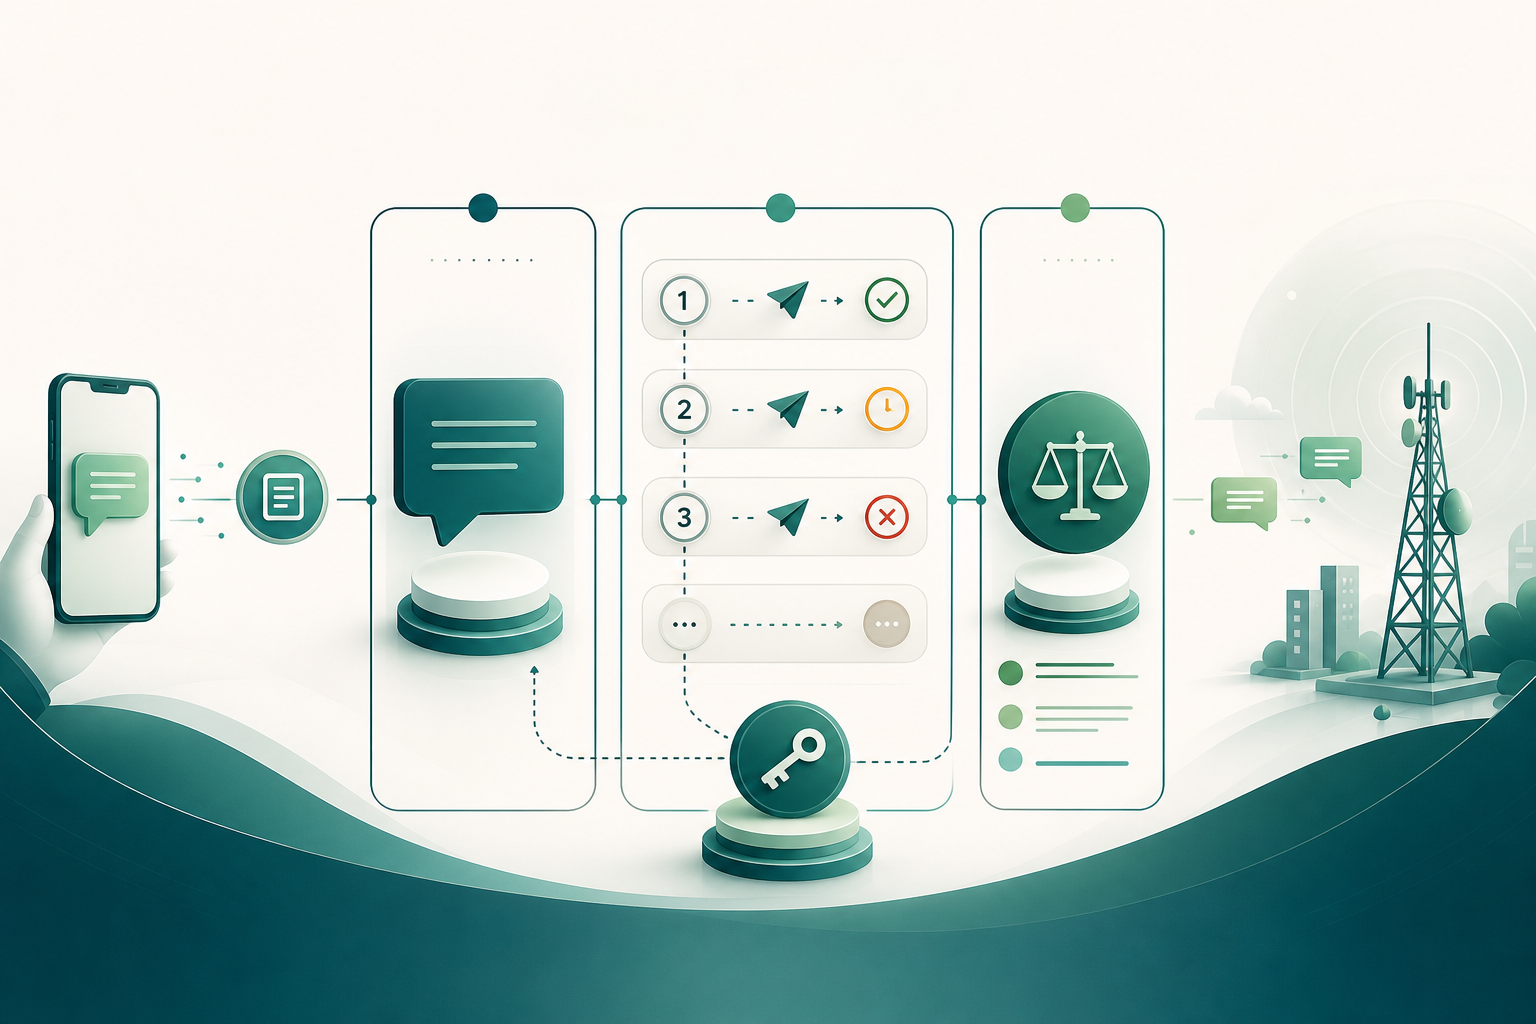
Definire prima la finestra di utilità
La prima condizione di qualsiasi politica deve essere la finestra di utilità: l'intervallo durante il quale ricevere l'SMS continua ad avere valore per il destinatario e per il processo. Un avviso di evento, una conferma di operazione e un OTP possono avere finestre molto diverse. Non esiste una durata universale valida per tutti i casi.
La scadenza tecnica configurata in una piattaforma di messaggistica può limitare per quanto tempo un messaggio rimane in coda prima di non essere più inviato. Tuttavia, questa configurazione non sostituisce la decisione di business. Il sistema mittente deve imporre una data o un'ora di scadenza coerente con lo scopo del messaggio.
Quando la finestra è terminata, l'azione prudente è interrompere i retry. Consegnare in ritardo un avviso può essere inutile; consegnare in ritardo un OTP può creare confusione o indurre l'utente a inserire un codice non più valido.
- Definire una scadenza per tipo di messaggio prima di configurare attese e numero di tentativi.
- Valutare l'utilità dalla prospettiva del destinatario, non solo dalla disponibilità della rotta.
- Impedire l'avvio di un tentativo se non resta tempo sufficiente affinché il messaggio raggiunga il suo scopo.
- Registrare la scadenza come motivo di chiusura, non come errore tecnico generico.
Classificare l'esito prima di decidere
Una politica operativa necessita di una classificazione propria, stabile e verificabile. Non deve dipendere esclusivamente dalle etichette di stato di una specifica integrazione. L'obiettivo è tradurre l'esito disponibile in una decisione: interrompere, attendere, ritentare in modo controllato o esaminare.
I rifiuti definitivi sono esiti per i quali le evidenze disponibili indicano che ripetere immediatamente non risolverà il problema. Un errore potenzialmente transitorio è quello per cui la causa documentata consente di considerare un nuovo tentativo entro la finestra di utilità. L'accettazione senza esito finale richiede attesa e riconciliazione prima di inviare un'altra copia. Lo stato incerto richiede la massima prudenza perché il primo messaggio potrebbe essere avanzato anche se l'applicazione non ha ricevuto una conferma conclusiva.
Uno stato equivalente a «undelivered» fornisce evidenza che il messaggio non è stato consegnato, ma non determina una causa unica. Possono esistere molteplici motivi, inclusi il filtraggio del contenuto da parte del carrier o la disponibilità del terminale. Pertanto, non rende automaticamente il retry l'azione corretta.
- Rifiuto definitivo: interrompere e classificare per revisione o correzione.
- Errore potenzialmente transitorio: valutare un retry limitato.
- Accettazione senza esito finale: attendere una finestra di riconciliazione.
- Stato incerto: non duplicare senza verificare riferimenti, eventi tardivi e scadenza.
- Consegna segnalata: chiudere il flusso tecnico, senza presumere evidenze ulteriori rispetto a quelle disponibili.
Non confondere DLR, accettazione e ricezione sul terminale
Le ricevute di consegna e i callback di stato sono elementi preziosi per le operazioni, ma devono essere interpretati in base a ciò che attestano realmente. Una piattaforma può segnalare di aver accettato la richiesta; uno stato di invio può indicare l'accettazione da parte di un carrier upstream; e un DLR può comunicare un esito successivo. Sono segnali operativi distinti.
La ricezione indipendente sul terminale non deve essere dedotta solo perché un fornitore ha accettato una richiesta o perché esiste uno stato di invio verso la rete. Anche quando esiste uno stato di consegna segnalata, la politica deve descriverlo con precisione come evidenza riportata dalla catena di messaggistica disponibile, non come prova assoluta di lettura o azione da parte dell'utente.
Questa distinzione è essenziale per evitare due errori opposti: ripetere un messaggio che probabilmente è già avanzato oppure dichiarare successo di business quando è noto soltanto uno stato di trasporto.
- Conservare il significato originale di ogni stato ricevuto.
- Modellare separatamente il successo di trasporto, la consegna segnalata e il successo di business.
- Evitare di usare un DLR come prova di consenso, identità, titolarità del numero o lettura del messaggio.
- Definire quali evidenze sono sufficienti per chiudere ciascun tipo di flusso.
Criteri operativi per autorizzare un retry
Un retry deve richiedere condizioni cumulative, non un unico segnale di errore. Come minimo, valutare la causa documentata, il tempo già trascorso, la criticità del messaggio, il rischio di duplicazione e le restrizioni applicabili al destinatario o al mittente.
La causa deve essere interpretabile. Se non esiste una causa chiara o vi è un riferimento del fornitore in attesa, trattare il caso come incerto e dare priorità alla riconciliazione. Il tempo trascorso deve essere confrontato con la finestra di utilità e con un periodo di attesa progettato per consentire aggiornamenti tardivi. La criticità può giustificare una revisione più rapida, ma non elimina il rischio di duplicare una notifica.
È inoltre opportuno considerare se il contenuto, l'identificativo del mittente o il destinatario possano essere collegati all'esito. Un errore di consegna non dimostra di per sé quale di questi elementi abbia causato il problema. Se esiste un modello persistente, occorre esaminare configurazione, contenuto, eventi e connettività, invece di ripetere all'infinito.
- La causa disponibile è documentata e compatibile con un comportamento transitorio?
- Il messaggio è ancora entro la sua finestra di utilità?
- Esiste un identificativo del fornitore o un aggiornamento in attesa che possa confermare lo stato?
- Il destinatario potrebbe ricevere due copie se si ritenta ora?
- Il messaggio è abbastanza critico da giustificare il rischio residuo?
- Esiste una restrizione ricorrente per destinatario, mittente o contenuto che richiede una revisione?
Progettare una scala di retry con condizioni di arresto esplicite
Una scala di retry deve essere definita per tipo di messaggio, non come regola globale. Deve specificare il massimo numero di tentativi tecnici, l'attesa tra essi, la scadenza assoluta, le cause ammissibili e le condizioni di arresto. Se uno di questi elementi non è definito, il comportamento rimarrà esposto a decisioni improvvisate.
Le attese devono consentire la ricezione di eventi e callback tardivi prima di generare un'altra copia. I callback HTTP possono arrivare fuori ordine e con variazioni di latenza; alcune transizioni possono verificarsi molto ravvicinate. Per questo, un'automazione non dovrebbe decidere solo in base al primo evento osservato o al primo timeout locale.
Il limite dei tentativi deve essere basso e motivato per il caso d'uso. Se il degrado persiste, più ripetizioni possono aumentare duplicati, costi operativi e frustrazione senza correggere la causa. L'ultimo esito deve portare alla chiusura o alla revisione, non a un ciclo indefinito.
- Stabilire un massimo di tentativi tecnici per messaggio logico.
- Definire un'attesa minima di riconciliazione prima di ogni nuovo tentativo.
- Applicare una scadenza assoluta che prevalga su qualsiasi retry in attesa.
- Consentire retry solo per cause approvate in precedenza.
- Interrompere il flusso in caso di consegna segnalata, rifiuto definitivo, scadenza, elevato rischio di duplicato o limite esaurito.
- Inviare i casi ripetuti o non conclusivi a una revisione operativa.
OTP: coordinare consegna, scadenza e sicurezza
Gli OTP e altri segreti di autenticazione richiedono una politica più rigorosa. Un segreto fuori banda ha vita breve e viene consegnato tramite un canale indipendente. Se il codice è già scaduto, un retry di trasporto non aggiunge valore e può peggiorare l'esperienza.
La validità del codice, il limite dei tentativi di autenticazione e la soppressione delle richieste ripetute devono funzionare come un insieme. Quando viene generato un nuovo codice, il sistema deve decidere esplicitamente cosa accade a quello precedente, quale tentativo tecnico resta associato a ciascun codice e quali messaggi vengono soppressi. Non lasciare che il livello di trasporto continui a reinviare un codice che il backend di autenticazione considera già non valido.
I flussi tramite PSTN/SMS richiedono inoltre alternative di autenticazione e controlli del rischio adeguati al contesto. Copertura limitata, cambio del dispositivo o della SIM, portabilità del numero e comportamenti anomali sono esempi di segnali che possono giustificare controlli aggiuntivi. Il reinvio di SMS non deve diventare la risposta automatica a un degrado persistente.
Le risposte rivolte all'utente devono essere prudenti, soprattutto nell'autenticazione e nel recupero dell'account. Evitare messaggi che rivelino inutilmente se un account esiste o quale sia il suo stato.
- Collegare ogni OTP a una scadenza di business inequivocabile.
- Non ritentare l'invio di un OTP dopo la sua scadenza.
- Controllare le richieste ripetute per ridurre affaticamento e traffico non necessario.
- Applicare la limitazione di frequenza ai tentativi di autenticazione quando opportuno.
- Definire alternative di autenticazione per i casi in cui gli SMS non siano adeguati o disponibili.
- Mantenere generiche le risposte esterne quando necessario per evitare l'enumerazione degli account.
Domande frequenti
Uno stato di invio conferma che l'SMS è arrivato sul telefono?
Non necessariamente. Uno stato di invio può indicare che un carrier upstream ha accettato il messaggio. Va distinto da uno stato di consegna segnalata e, a sua volta, dalla ricezione o lettura da parte del destinatario.
Quando deve essere interrotto un retry di SMS transazionale?
Deve essere interrotto quando il messaggio non è più utile, vi è evidenza di rifiuto definitivo, esiste un elevato rischio di duplicato, è stato raggiunto il limite definito di tentativi oppure la causa richiede una revisione anziché un'altra ripetizione.
Un SMS deve essere reinviato automaticamente dopo un timeout?
No. Un timeout può lasciare un esito incerto: il primo tentativo potrebbe essere stato accettato o potrebbe ancora generare aggiornamenti. Prima di reinviare, riconciliare l'identificativo disponibile, attendere eventi tardivi e verificare la finestra di utilità.
Quali dati minimi devono essere registrati per ogni tentativo?
Registrare un ID interno del messaggio logico, la chiave di idempotenza, il numero del tentativo, l'ora di creazione e della decisione, il fornitore o la connessione utilizzati, l'identificativo del fornitore, lo stato, il codice di errore quando presente, la causa classificata, la scadenza e la decisione successiva.
Un OTP deve essere reinviato finché resta valido?
Solo se la politica lo consente e il rischio di duplicato è controllato. La decisione deve essere coordinata con la scadenza del codice, la soppressione delle richieste ripetute e i limiti di autenticazione. Non è opportuno inviare un codice già scaduto o invalidato da un codice più recente.
Fonti consultate
- NIST SP 800-63B-4: autenticadores fuera de banda y uso de PSTNNational Institute of Standards and Technology (NIST)
- Twilio Message Resource: estados, aceptación por carrier, intentos y período de validezTwilio
- Twilio: seguimiento de estados y callbacks de mensajes salientesTwilio
- OWASP Authentication Cheat SheetOWASP Foundation