Señales de SMS pumping A2P: investigar sin bloquear usuarios legítimos
Una guía prudente para correlacionar volumen, destinos, solicitudes, estados y costes, aplicar controles proporcionales y documentar una investigación sin confundir indicios con pruebas.
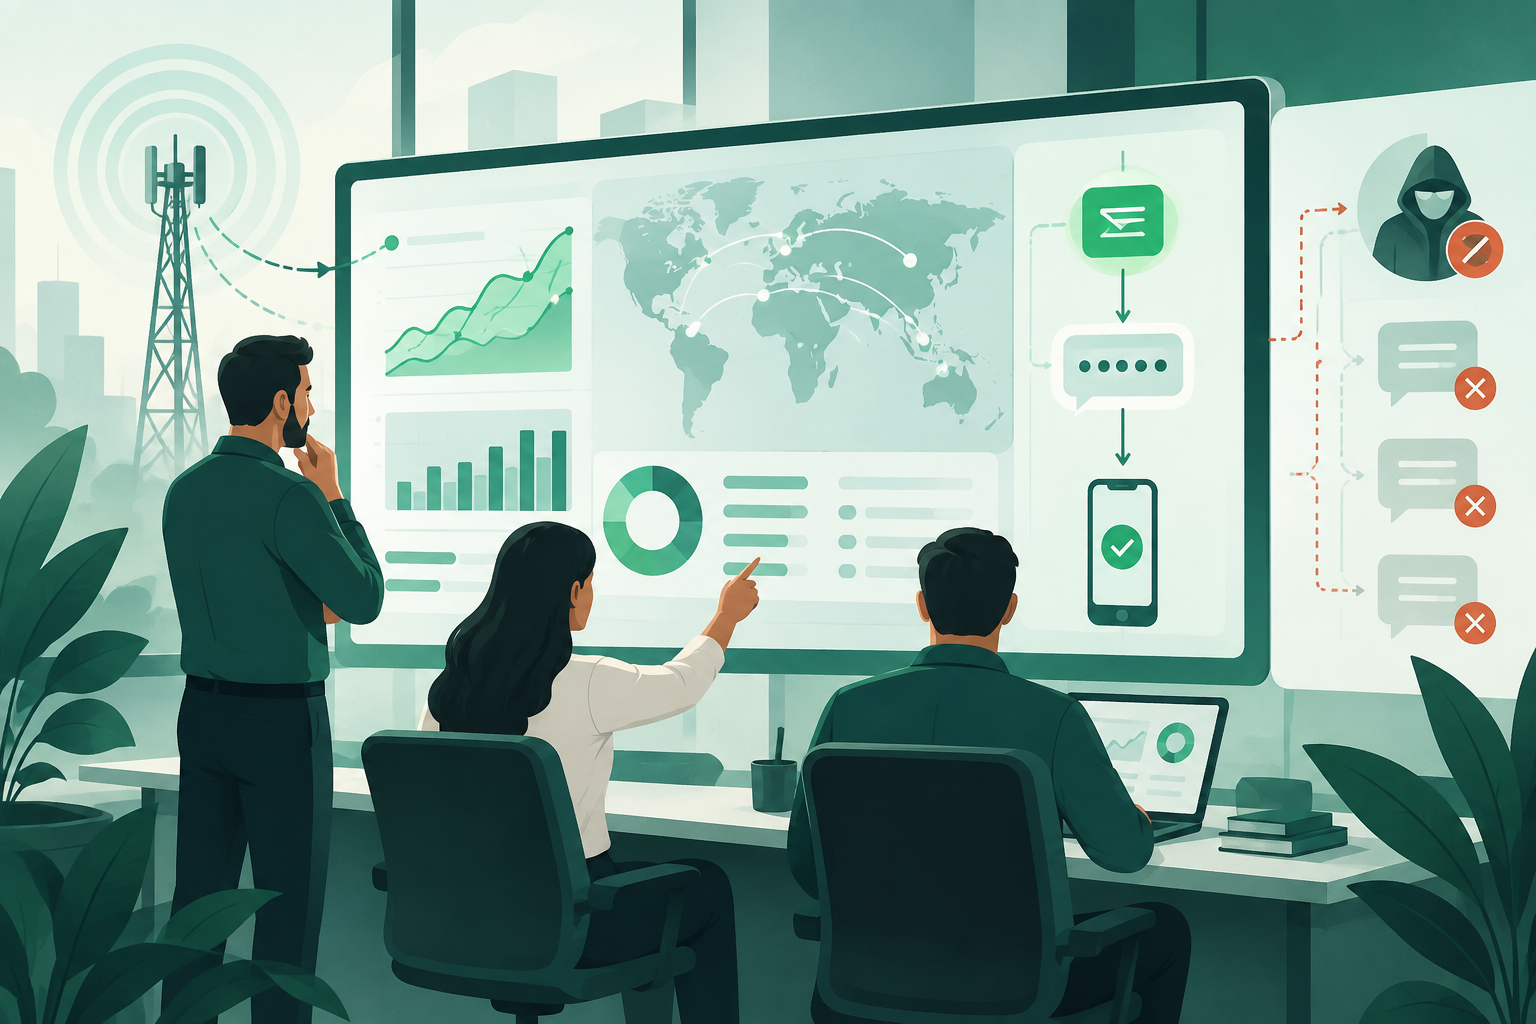
Qué es el SMS pumping y por qué puede afectar a OTP legítimos
El SMS pumping es una forma de inflado fraudulento del tráfico de mensajería. Puede generar un aumento de mensajes y elevar los costes asociados. En un flujo A2P de códigos de un solo uso (OTP), una variación inesperada merece investigación, pero el volumen por sí solo no identifica su causa ni demuestra fraude.
El análisis debe proteger dos objetivos a la vez: contener costes y abuso potenciales, y mantener una vía razonable para que una persona legítima pueda completar una verificación. Una alerta es un motivo para revisar evidencia, no una conclusión automática sobre usuarios o destinos.
Separar anomalías de volumen, destino y comportamiento
Examina las señales por separado antes de combinarlas. Un aumento de solicitudes puede tener explicaciones legítimas, como una actividad normal del servicio o un cambio operativo. Una concentración nueva de tráfico en determinados prefijos o destinos también es un indicio que requiere contexto, no una prueba de fraude.
Compara periodos y cohortes equivalentes según la información que tu operación tenga disponible. Busca cambios simultáneos en volumen, distribución de destinos, frecuencia de solicitudes y costes. Evita convertir una cifra aislada en un umbral universal: los límites deben definirse con datos propios, contexto del servicio y tolerancia al riesgo.
- Volumen: identifica cuándo comenzó el cambio y si afecta a todo el servicio o a una parte concreta.
- Concentración: observa si la distribución por destino cambió frente a una referencia comparable.
- Comportamiento: revisa si las solicitudes se apartan del patrón normal del flujo, sin asumir que una característica aislada sea maliciosa.
- Coste: contrasta el gasto observado con el volumen y la distribución correspondientes.
Correlacionar solicitudes, sesiones, estados y costes
Construye una cronología con los datos que estén disponibles y sean pertinentes: solicitudes de OTP, sesiones o intentos asociados, destino en el nivel mínimo necesario, envío al proveedor, estados reportados, DLR y coste. La correlación temporal puede ayudar a localizar dónde aparece la anomalía y si los indicadores evolucionan juntos.
Define de antemano qué significa cada campo en tus sistemas y conserva su procedencia. Un estado recibido de un proveedor, un evento de aplicación y un coste contabilizado pueden describir etapas distintas. Si los registros no se pueden asociar con suficiente confianza, deja constancia de esa limitación en lugar de presentar una correlación como causalidad.
- Registra hora y zona horaria, servicio o flujo afectado y ventana analizada.
- Distingue solicitudes creadas, envíos intentados y estados recibidos.
- Relaciona los costes con el periodo y el tráfico que realmente representan.
- Documenta campos ausentes, retrasos de registro y discrepancias entre sistemas.
DLR y HLR: utilidad y límites de interpretación
Un DLR debe interpretarse como un estado reportado dentro de la cadena de mensajería y de acuerdo con la semántica que documente el proveedor o la plataforma. No lo presentes automáticamente como verificación independiente de recepción en el teléfono: el alcance de la evidencia depende de la ruta y de cómo se generó el estado.
Una consulta HLR puede aportar información de red o numeración según el servicio disponible, pero no demuestra consentimiento, identidad, titularidad del número ni recepción garantizada. Ninguno de estos indicadores, por sí solo, prueba que exista SMS pumping. Úsalos solo junto con otros datos y con sus limitaciones explícitas.
Controles proporcionales y pausas acotadas
Escoge la respuesta según la solidez y el alcance de la evidencia. Empieza por verificar que la alerta no sea un error de medición o una variación operativa conocida. Si persisten indicios correlacionados, aplica una revisión escalonada en el componente afectado antes de extender una restricción a todo el servicio.
Los límites, revisiones adicionales o pausas deben tener un alcance definido, una persona responsable y un criterio de reevaluación. No hay un umbral único que resulte válido para todos los servicios. Si una pausa puede afectar a usuarios, prepara una alternativa de recuperación compatible con las reglas de tu servicio y la normativa aplicable.
- Valida primero los datos y confirma el alcance de la anomalía.
- Prioriza controles localizados y reversibles cuando sean técnicamente viables.
- Define duración o condición de revisión para cualquier pausa; evita bloqueos indefinidos sin reevaluación.
- Escala a los equipos de operaciones, seguridad y proveedor pertinentes cuando la evidencia o el impacto lo justifiquen.
Reducir falsos positivos y permitir la recuperación
Una protección eficaz no consiste en tratar toda solicitud inusual como maliciosa. Contrasta el evento con el contexto del producto, cambios recientes y el comportamiento agregado del servicio. Revisa si una regla afecta de forma desproporcionada a ciertos usuarios o destinos antes de ampliarla.
Ofrece una vía de recuperación para quien no pueda recibir un OTP, de acuerdo con las opciones que realmente soporte tu servicio. Explica el siguiente paso sin revelar detalles que faciliten el abuso. Ajusta o retira una medida cuando la evidencia deje de justificarla y registra quién autorizó el cambio.
- Separa la decisión de investigar de la decisión de bloquear.
- Comprueba el impacto sobre usuarios legítimos antes de ampliar una medida.
- Establece un canal de revisión y recuperación adecuado al servicio.
- Reevalúa las reglas con incidentes confirmados y falsos positivos documentados.
Procedimiento de investigación y registro de evidencias
Abre un caso con la alerta, la ventana temporal, los sistemas implicados y el motivo de revisión. Conserva los datos necesarios para reconstruir la secuencia y anota las fuentes, transformaciones y limitaciones. Evita recopilar información personal que no sea necesaria para la investigación; aplica las políticas de acceso y conservación pertinentes y las obligaciones legales aplicables.
Formula la conclusión en grados de certeza: anomalía observada, indicios correlacionados, hipótesis pendiente o evidencia suficiente según los criterios internos. Registra las medidas adoptadas, su alcance, el responsable, la hora y el resultado de la reevaluación. Escala los casos que excedan la autoridad del equipo o requieran validación del proveedor.
- Alerta y alcance: qué cambió, cuándo y qué flujo está afectado.
- Evidencia: eventos y fuentes consultados, además de las limitaciones detectadas.
- Decisión: acción elegida, alternativas consideradas y motivo.
- Seguimiento: responsable, plazo o condición de revisión y desenlace.
Lista de comprobación para revisar una alerta
Antes de cerrar o escalar el caso, confirma que puedes explicar qué datos sostienen la alerta y qué sigue siendo incierto. La finalidad es mejorar la decisión operativa, no etiquetar automáticamente a personas ni exponer información sensible.
Usa esta lista como marco de revisión y adáptala a las capacidades reales de tus sistemas, los acuerdos con proveedores y las obligaciones aplicables.
- ¿Se confirmó que el aumento no proviene de un error de registro o de una variación operativa conocida?
- ¿Se compararon volumen, distribución de destinos, comportamiento de solicitudes y costes en periodos pertinentes?
- ¿Se distinguieron los eventos de aplicación, los intentos de envío y los estados reportados?
- ¿Se evitó tratar un DLR o una consulta HLR como prueba concluyente de fraude o recepción?
- ¿La medida elegida es proporcional, tiene alcance y será reevaluada?
- ¿Existe una vía de recuperación para usuarios legítimos y se minimizan los datos personales conservados?
- ¿Quedaron documentadas la evidencia, las incertidumbres, la decisión y el seguimiento?
Preguntas frecuentes
¿Un pico de volumen confirma SMS pumping?
No. Es una señal para investigar. Conviene contrastarla con cambios en destinos, comportamiento de solicitudes y costes, y verificar que los datos sean coherentes.
¿Un DLR confirma que el OTP llegó al teléfono?
No necesariamente. Un DLR es un estado reportado cuya interpretación depende de la ruta y de la semántica documentada por quien lo genera; no debe presentarse automáticamente como verificación independiente de recepción en el dispositivo.
¿Una consulta HLR demuestra que un número es legítimo?
No. No demuestra consentimiento, identidad, titularidad ni entrega garantizada. Puede aportar información de red o numeración según el servicio, pero debe interpretarse con cautela.
¿Qué control debo aplicar primero?
Primero valida la alerta y delimita el alcance. Si los indicios persisten, prefiere una medida localizada, revisable y proporcional, con una vía de recuperación para usuarios legítimos cuando sea posible.
¿Qué información conservar en el expediente?
Registra la cronología, las fuentes consultadas, la evidencia y sus limitaciones, la decisión, su responsable y el resultado de la reevaluación. Conserva solo los datos personales necesarios y aplica las políticas y obligaciones pertinentes.
Fuentes consultadas
- Recomendación de NIST para autenticación por SMSNIST
- Recomendación UIT-T E.164International Telecommunication Union
- Protección de datos en la UEComisión Europea
- SMS pumping: definición generalAkamai
- Prevención de fraude de inflado de tráfico en SMS, MMS y RCSBraze