Signaux de SMS pumping A2P : enquêter sans bloquer les utilisateurs légitimes
Un guide prudent pour mettre en corrélation les volumes, les destinations, les demandes, les statuts et les coûts, appliquer des contrôles proportionnés et documenter une enquête sans confondre indices et preuves.
Qu’est-ce que le SMS pumping et pourquoi peut-il affecter les OTP légitimes ?
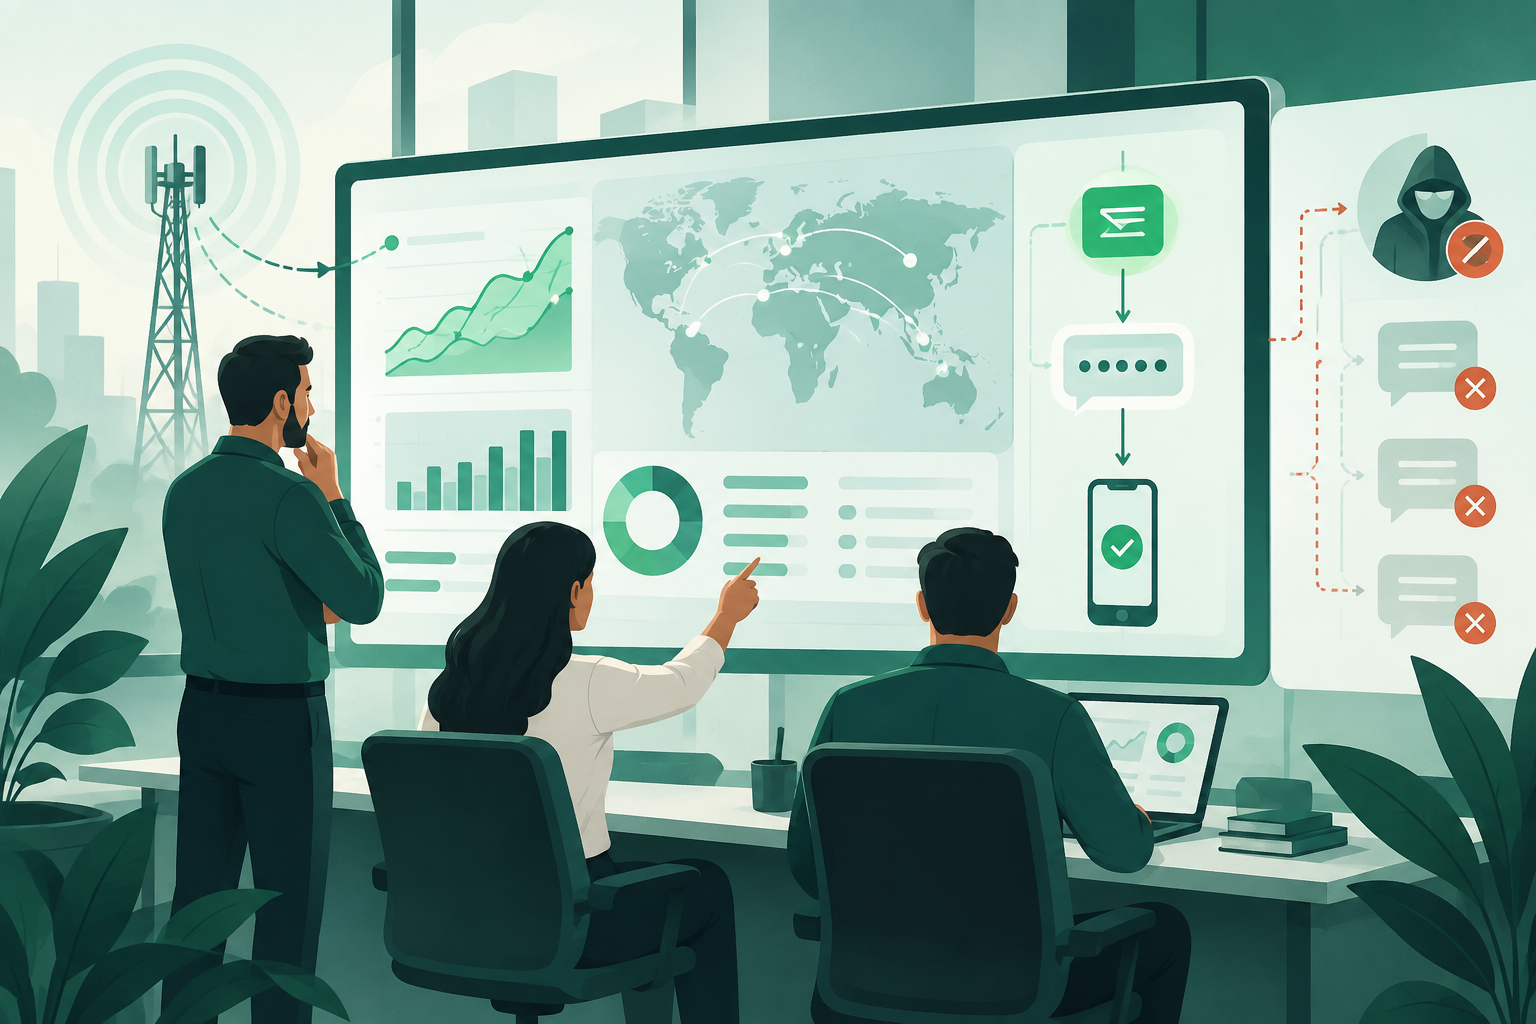
Le SMS pumping est une forme de gonflement frauduleux du trafic de messagerie. Il peut entraîner une hausse du nombre de messages et des coûts associés. Dans un flux A2P de codes à usage unique (OTP), une variation inattendue mérite une enquête, mais le volume seul ne permet pas d’en identifier la cause ni de prouver une fraude.
L’analyse doit protéger deux objectifs à la fois : contenir les coûts et les abus potentiels, tout en maintenant une voie raisonnable permettant à une personne légitime de mener à bien une vérification. Une alerte justifie l’examen des éléments disponibles ; elle ne permet pas de tirer automatiquement une conclusion sur des utilisateurs ou des destinations.
Distinguer les anomalies de volume, de destination et de comportement
Examinez les signaux séparément avant de les combiner. Une hausse des demandes peut s’expliquer par des raisons légitimes, comme une activité normale du service ou un changement opérationnel. Une nouvelle concentration du trafic sur certains préfixes ou certaines destinations est également un indice qui nécessite du contexte, et non une preuve de fraude.
Comparez des périodes et des cohortes équivalentes à partir des informations disponibles dans votre activité. Recherchez des changements simultanés dans le volume, la répartition des destinations, la fréquence des demandes et les coûts. Évitez de transformer un chiffre isolé en seuil universel : les limites doivent être définies à partir de vos propres données, du contexte du service et de votre tolérance au risque.
- Volume : déterminez quand le changement a commencé et s’il touche l’ensemble du service ou une partie précise.
- Concentration : observez si la répartition par destination a changé par rapport à une référence comparable.
- Comportement : vérifiez si les demandes s’écartent du schéma habituel du flux, sans supposer qu’une caractéristique isolée soit malveillante.
- Coût : comparez les dépenses observées au volume et à la répartition correspondants.
Mettre en corrélation les demandes, les sessions, les statuts et les coûts
Établissez une chronologie à partir des données disponibles et pertinentes : demandes d’OTP, sessions ou tentatives associées, destination au niveau de détail minimal nécessaire, envoi au fournisseur, statuts communiqués, DLR et coûts. La corrélation temporelle peut aider à déterminer où apparaît l’anomalie et si les indicateurs évoluent ensemble.
Définissez à l’avance la signification de chaque champ dans vos systèmes et conservez-en la provenance. Un statut reçu d’un fournisseur, un événement applicatif et un coût comptabilisé peuvent correspondre à différentes étapes. Si les journaux ne peuvent pas être associés avec suffisamment de fiabilité, consignez cette limite au lieu de présenter une corrélation comme un lien de causalité.
- Consignez l’heure et le fuseau horaire, le service ou le flux concerné ainsi que la période analysée.
- Distinguez les demandes créées, les tentatives d’envoi et les statuts reçus.
- Reliez les coûts à la période et au trafic qu’ils représentent réellement.
- Documentez les champs manquants, les retards de journalisation et les divergences entre systèmes.
DLR et HLR : utilité et limites d’interprétation
Un DLR doit être interprété comme un statut communiqué au sein de la chaîne de messagerie, conformément à la sémantique documentée par le fournisseur ou la plateforme. Ne le présentez pas automatiquement comme une vérification indépendante de la réception sur le téléphone : la portée des éléments disponibles dépend de l’itinéraire et de la manière dont le statut a été généré.
Une consultation HLR peut fournir des informations sur le réseau ou la numérotation, selon le service disponible, mais elle ne prouve ni le consentement, ni l’identité, ni la titularité du numéro, ni la réception garantie du message. À lui seul, aucun de ces indicateurs ne prouve l’existence d’un SMS pumping. Utilisez-les uniquement en complément d’autres données et en indiquant explicitement leurs limites.
Contrôles proportionnés et suspensions limitées
Choisissez la réponse en fonction de la solidité et de la portée des éléments disponibles. Commencez par vérifier que l’alerte ne résulte pas d’une erreur de mesure ou d’une variation opérationnelle connue. Si des indices corrélés persistent, appliquez un examen par étapes au composant concerné avant d’étendre une restriction à l’ensemble du service.
Les limites, vérifications supplémentaires ou suspensions doivent avoir une portée définie, une personne responsable et un critère de réévaluation. Il n’existe pas de seuil unique valable pour tous les services. Si une suspension risque d’affecter des utilisateurs, prévoyez une solution de reprise compatible avec les règles de votre service et la réglementation applicable.
- Validez d’abord les données et confirmez la portée de l’anomalie.
- Privilégiez des contrôles ciblés et réversibles lorsqu’ils sont techniquement réalisables.
- Définissez une durée ou une condition de réexamen pour toute suspension ; évitez les blocages indéfinis sans réévaluation.
- Faites intervenir les équipes des opérations, de la sécurité et le fournisseur concerné lorsque les éléments ou l’impact le justifient.
Limiter les faux positifs et permettre la reprise
Une protection efficace ne consiste pas à traiter toute demande inhabituelle comme malveillante. Examinez l’événement au regard du contexte du produit, des changements récents et du comportement global du service. Avant d’élargir une règle, vérifiez si elle affecte de manière disproportionnée certains utilisateurs ou certaines destinations.
Proposez une solution de reprise aux personnes qui ne peuvent pas recevoir un OTP, en fonction des options réellement prises en charge par votre service. Expliquez la prochaine étape sans divulguer de détails susceptibles de faciliter les abus. Ajustez ou retirez une mesure lorsque les éléments disponibles ne la justifient plus et consignez la personne qui a autorisé le changement.
- Distinguez la décision d’enquêter de celle de bloquer.
- Vérifiez l’impact sur les utilisateurs légitimes avant d’étendre une mesure.
- Prévoyez un canal d’examen et de reprise adapté au service.
- Réévaluez les règles à partir des incidents confirmés et des faux positifs documentés.
Procédure d’enquête et consignation des éléments
Ouvrez un dossier indiquant l’alerte, la période concernée, les systèmes impliqués et le motif de l’examen. Conservez les données nécessaires pour reconstituer la séquence et notez les sources, les transformations et les limites. Évitez de recueillir des données personnelles qui ne sont pas nécessaires à l’enquête ; appliquez les politiques d’accès et de conservation pertinentes ainsi que les obligations légales applicables.
Formulez la conclusion en précisant le degré de certitude : anomalie observée, indices corrélés, hypothèse à vérifier ou éléments suffisants au regard des critères internes. Consignez les mesures prises, leur portée, la personne responsable, l’heure et le résultat de la réévaluation. Faites remonter les cas qui dépassent le champ d’autorité de l’équipe ou nécessitent une validation du fournisseur.
- Alerte et portée : ce qui a changé, quand et quel flux est concerné.
- Éléments : événements et sources consultés, ainsi que les limites relevées.
- Décision : action choisie, solutions envisagées et motif.
- Suivi : personne responsable, délai ou condition de réexamen et résultat.
Liste de contrôle pour examiner une alerte
Avant de clore ou de faire remonter le dossier, vérifiez que vous pouvez expliquer quelles données étayent l’alerte et ce qui reste incertain. L’objectif est d’améliorer la décision opérationnelle, pas d’étiqueter automatiquement des personnes ni d’exposer des informations sensibles.
Utilisez cette liste comme cadre d’examen et adaptez-la aux capacités réelles de vos systèmes, à vos accords avec les fournisseurs et aux obligations applicables.
- A-t-on confirmé que la hausse ne provenait pas d’une erreur de journalisation ou d’une variation opérationnelle connue ?
- A-t-on comparé le volume, la répartition des destinations, le comportement des demandes et les coûts sur des périodes pertinentes ?
- Les événements applicatifs, les tentatives d’envoi et les statuts communiqués ont-ils été distingués ?
- A-t-on évité de traiter un DLR ou une consultation HLR comme une preuve concluante de fraude ou de réception ?
- La mesure choisie est-elle proportionnée, sa portée est-elle définie et fera-t-elle l’objet d’une réévaluation ?
- Existe-t-il une solution de reprise pour les utilisateurs légitimes et les données personnelles conservées sont-elles limitées au nécessaire ?
- Les éléments, les incertitudes, la décision et le suivi ont-ils été consignés ?
Questions fréquentes
Un pic de volume confirme-t-il un SMS pumping ?
Non. C’est un signal à examiner. Il convient de le comparer aux changements de destinations, au comportement des demandes et aux coûts, puis de vérifier la cohérence des données.
Un DLR confirme-t-il que l’OTP est arrivé sur le téléphone ?
Pas nécessairement. Un DLR est un statut communiqué dont l’interprétation dépend de l’itinéraire et de la sémantique documentée par l’entité qui le génère ; il ne doit pas être présenté automatiquement comme une vérification indépendante de la réception sur l’appareil.
Une consultation HLR prouve-t-elle qu’un numéro est légitime ?
Non. Elle ne prouve ni le consentement, ni l’identité, ni la titularité, ni la remise garantie du message. Selon le service, elle peut fournir des informations sur le réseau ou la numérotation, mais celles-ci doivent être interprétées avec prudence.
Quel contrôle appliquer en premier ?
Commencez par valider l’alerte et en délimiter la portée. Si les indices persistent, privilégiez une mesure ciblée, révisable et proportionnée, en prévoyant si possible une solution de reprise pour les utilisateurs légitimes.
Quelles informations conserver dans le dossier ?
Consignez la chronologie, les sources consultées, les éléments et leurs limites, la décision, la personne responsable ainsi que le résultat de la réévaluation. Ne conservez que les données personnelles nécessaires et respectez les politiques et obligations applicables.
Sources consultées
- Recomendación de NIST para autenticación por SMSNIST
- Recomendación UIT-T E.164International Telecommunication Union
- Protección de datos en la UEComisión Europea
- SMS pumping: definición generalAkamai
- Prevención de fraude de inflado de tráfico en SMS, MMS y RCSBraze