Controlli di ammissione del traffico SMS A2P: come convalidare ogni flusso prima dell’instradamento
Una guida operativa per documentare finalità, mittente, destinazione e profilo del messaggio, applicare controlli prima dell’invio e gestire le eccezioni senza confondere l’ammissibilità con la qualità della route.
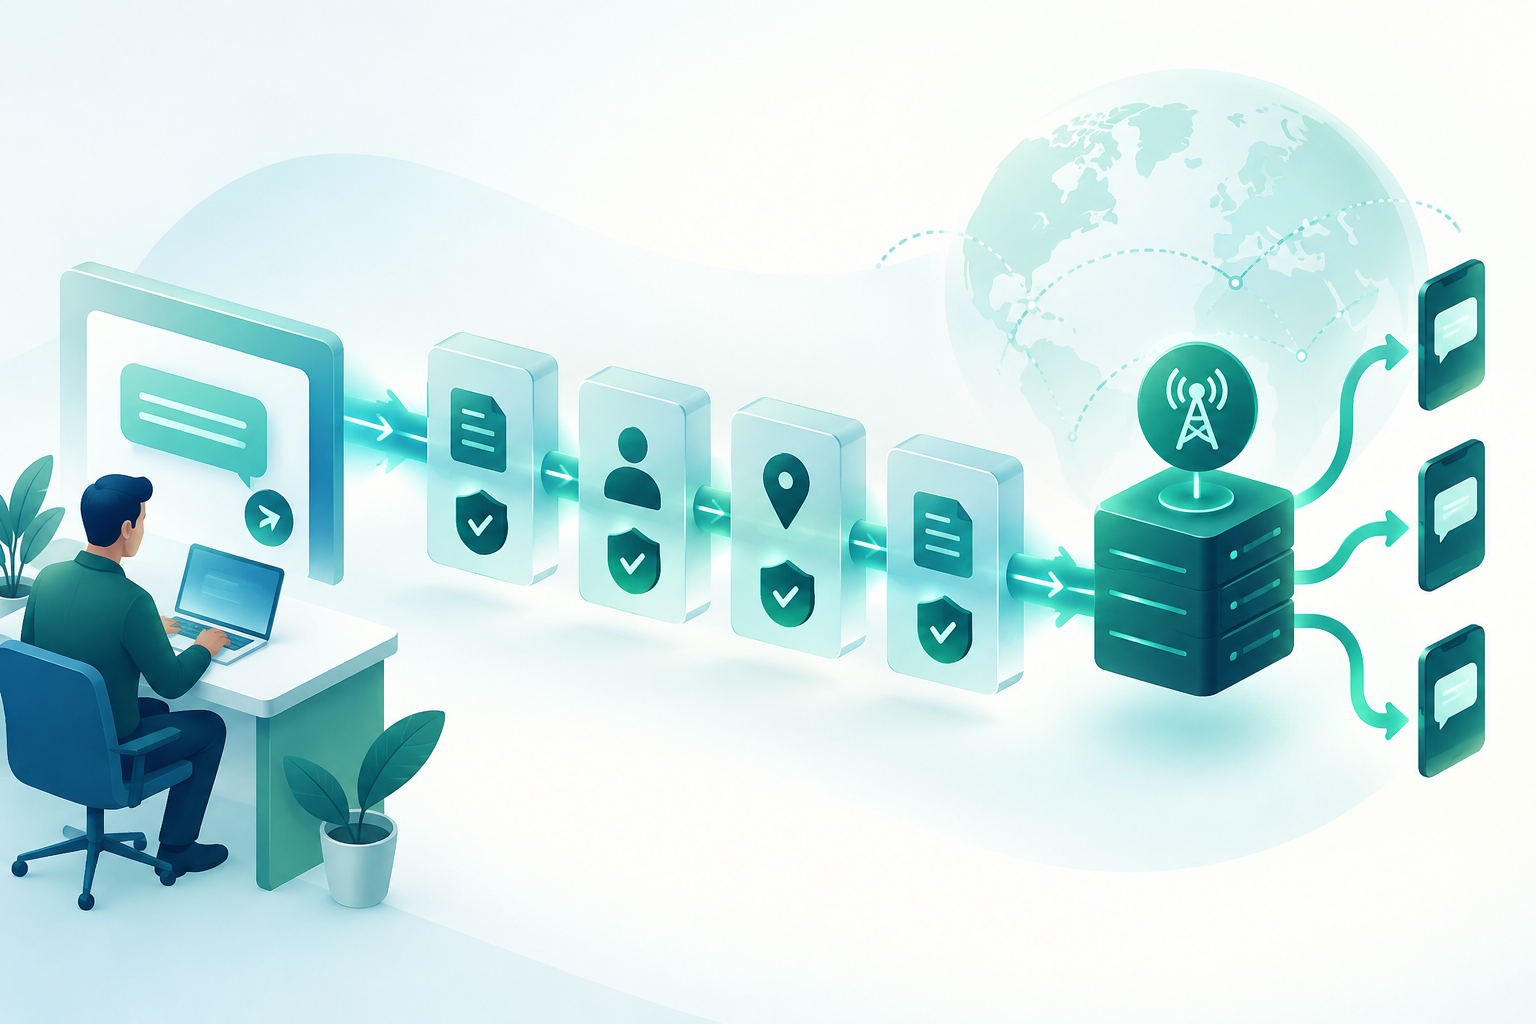
Perché verificare l’ammissibilità prima di scegliere una route
La scelta di una route e l’ammissione di un flusso sono decisioni distinte. La prima confronta le opzioni di connettività per una destinazione; la seconda stabilisce se il traffico presentato corrisponde alle condizioni documentate per quel servizio. È opportuno verificare prima l’ammissibilità e poi valutare quali route disponibili siano adeguate.
Questi controlli aiutano a evitare che una modifica del mittente, della finalità o del contenuto passi inosservata. Non certificano che un messaggio verrà consegnato e non sostituiscono gli obblighi legali o contrattuali, né le policy dell’operatore applicabili alla destinazione.
- Definisci l’unità di controllo: cliente, applicazione, mittente, campagna o flusso identificato in modo stabile.
- Tieni separato l’esito dell’ammissione — accettare, rifiutare o inviare in revisione — dalle metriche di qualità della route.
- Registra le condizioni concordate e chi ha l’autorità di modificarle.
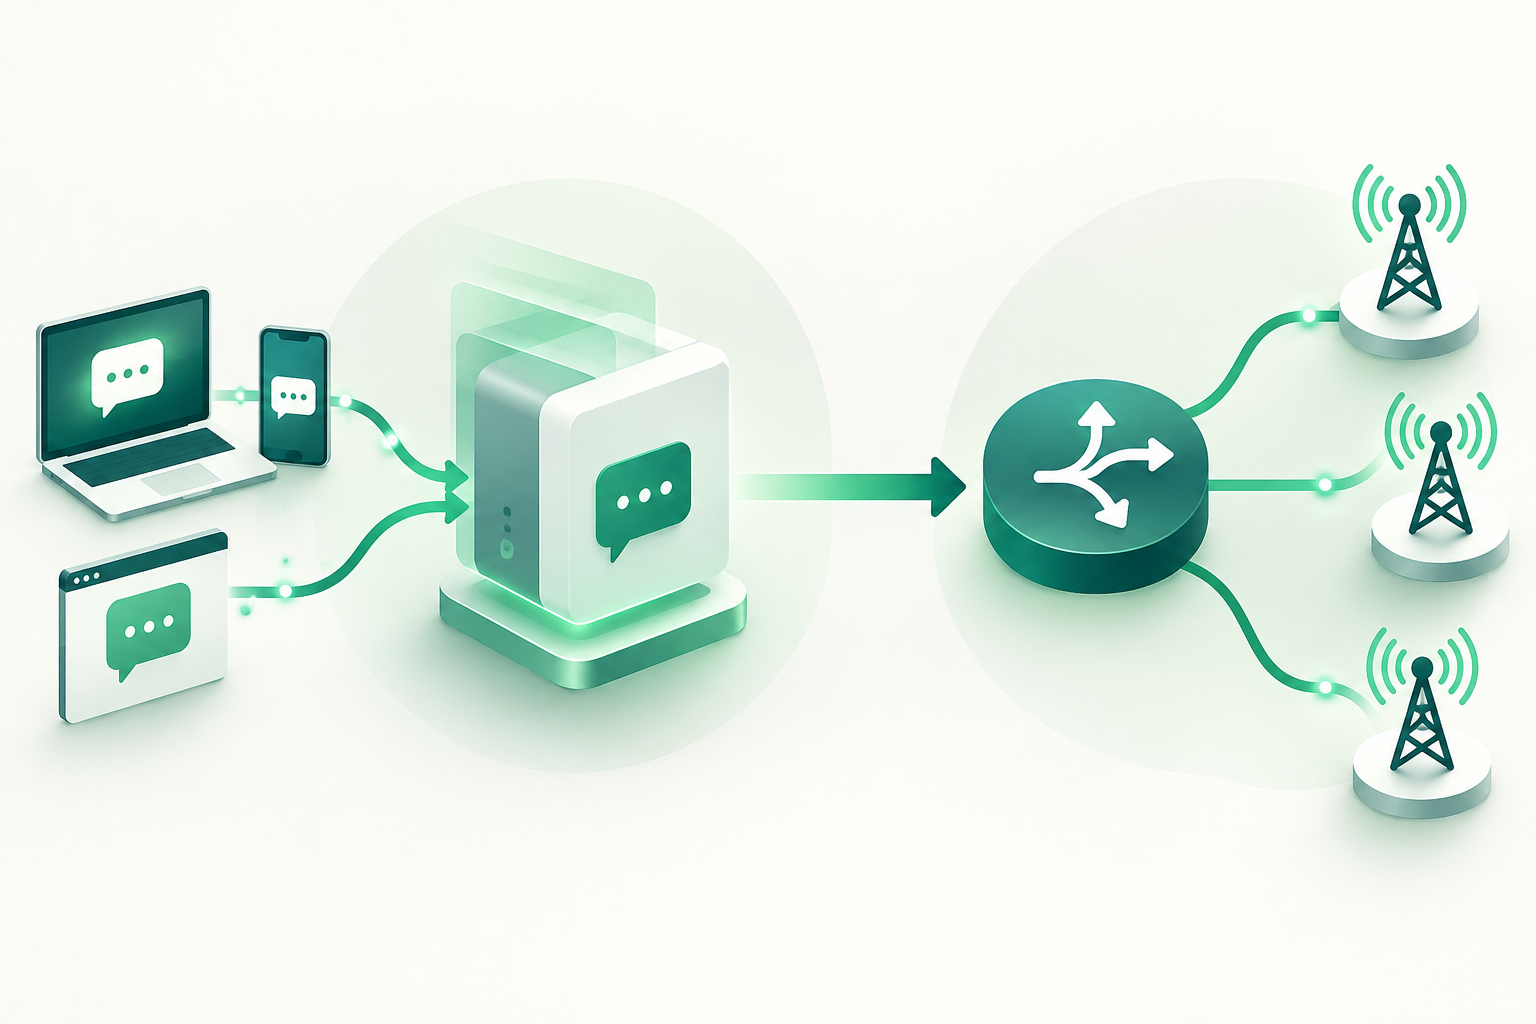
Quali condizioni devono essere esplicitate
Prima di automatizzare i controlli, traduci l’accordo operativo in campi concreti. Come minimo, documenta la finalità dichiarata, il mittente consentito, le destinazioni incluse e il profilo di contenuto previsto. Aggiungi le condizioni che fanno effettivamente parte dell’accordo o delle regole applicabili; non presumere che un elenco generico copra tutti i Paesi e gli operatori.
Il profilo di contenuto può descrivere la tipologia — per esempio OTP, transazionale o marketing —, la struttura prevista, il tipo di variabili e la presenza di link. Se sono presenti URL, documenta quali sono consentiti e come vanno dichiarati i link, compresi quelli abbreviati quando pertinente. È un criterio operativo utile, ma non va presentato come un obbligo universale: la CRC colombiana ha descritto requisiti relativi a modelli e link all’interno di specifiche proposte normative.
- Finalità: quale uso viene dichiarato e quali usi restano fuori dall’ambito concordato.
- Mittente: valore o insieme autorizzato, formato previsto e stato di autorizzazione, quando l’informazione è disponibile.
- Destinazione: Paesi, reti o altri ambiti espressamente inclusi, insieme alle restrizioni note.
- Contenuto: tipologia, struttura, variabili previste e presenza di URL o altri elementi soggetti a condizioni.
- Validità: versione delle condizioni, data di revisione e responsabile dell’approvazione.
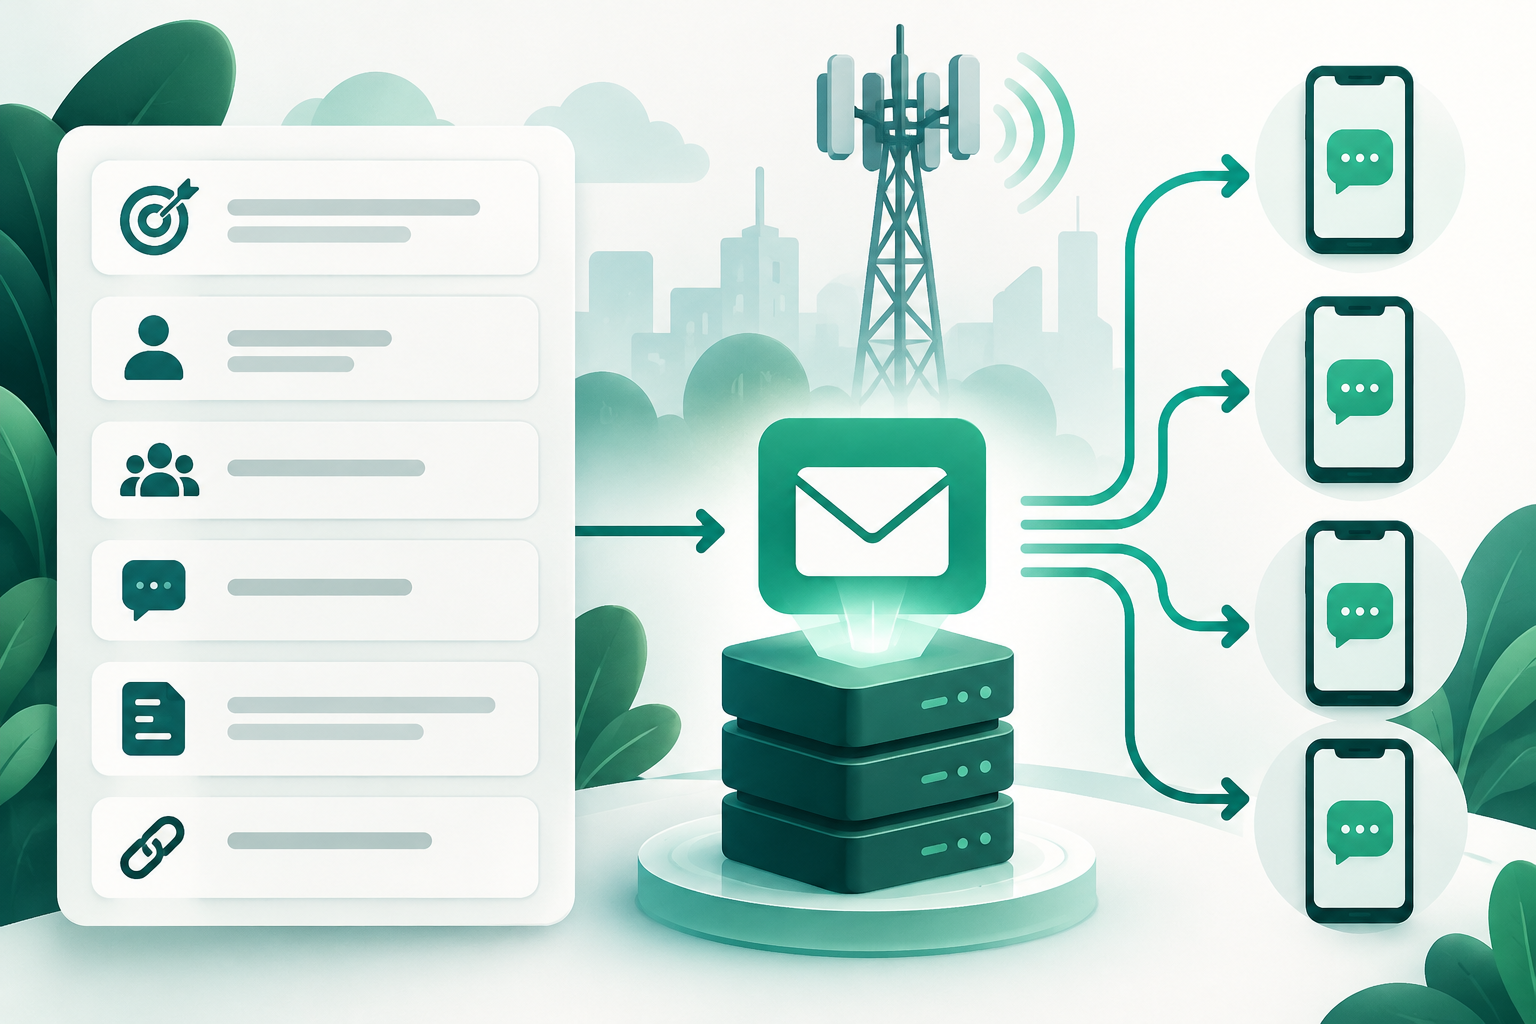
Come tradurre le condizioni documentate in regole verificabili
Ogni condizione deve diventare un test osservabile con un esito definito. Per esempio, se il mittente deve appartenere a un elenco autorizzato, confronta il valore ricevuto con quell’elenco; se la destinazione non rientra nell’accordo, blocca l’invio o invialo in revisione invece di dedurne l’autorizzazione.
Non trasformare una descrizione ambigua in una regola permissiva. Se l’accordo parla solo di «messaggi di servizio», ma non delimita le finalità o i mittenti, chiedi chiarimenti prima di ampliare l’ammissione. Le regole possono essere eseguite in un sistema interno o nel punto di integrazione disponibile; non presumere che una piattaforma esterna effettui automaticamente queste verifiche.
- Formula ogni regola indicando la condizione, la fonte dei dati e l’esito in caso di corrispondenza o mancata corrispondenza.
- Usa elenchi o cataloghi versionati per mittenti, destinazioni e profili, quando l’accordo lo richiede.
- Definisci quali campi sono obbligatori e cosa fare se mancano.
- Verifica i casi consentiti, non consentiti e ambigui prima di attivare il controllo.
Verifiche durante l’attivazione di un cliente, mittente o flusso
Quando attivi un flusso, richiedi una scheda coerente con l’accordo commerciale e le regole della destinazione. Verifica che la finalità descritta sia compatibile con il profilo di contenuto e che ogni mittente e destinazione rientri nell’ambito registrato. Per le modifiche successive, confronta la nuova configurazione con la versione approvata: non trattare una modifica sostanziale come un semplice aggiornamento tecnico.
Per quanto riguarda i modelli, una proposta normativa della CRC in Colombia descrive l’associazione dei messaggi A2P a modelli approvati e validi, nel rispetto della struttura, della finalità e della tipologia dichiarate, anche in presenza di campi variabili. Quel documento, da solo, non stabilisce un obbligo applicabile in tutti i Paesi o su tutte le route. Precisa inoltre che la convalida descritta riguarda il contenuto statico e il significato dei campi dinamici, non necessariamente il testo finale del singolo messaggio né il valore specifico di dati come un OTP.
- Verifica che la descrizione dell’uso e il profilo richiesto non siano in contraddizione.
- Controlla l’autorizzazione del mittente secondo il meccanismo documentato per quella destinazione; non presumere che esista un registro universale.
- Verifica che la destinazione rientri nell’accordo e che le restrizioni note siano riportate.
- Conserva la versione approvata del profilo, la data e l’identità o il ruolo di chi ha autorizzato l’attivazione.
Come gestire dati mancanti, incompatibili o ambigui
La mancanza di dati non equivale a un’autorizzazione. Definisci una policy per ciascun campo: rifiutare, mettere in attesa o chiedere chiarimenti. Per gli attributi che determinano l’ammissibilità — per esempio, finalità, mittente o destinazione — la revisione è più sicura che completare il dato basandosi su un’ipotesi.
Se due fonti sono in conflitto, stabilisci quale sia il riferimento operativo vigente e chi possa risolvere la divergenza. Quando il conflitto incide sull’ambito concordato, mantieni il traffico in revisione finché non viene risolto. Evita di «correggere» il traffico modificando mittenti, contenuti o route per aggirare filtri o restrizioni.
- Campo obbligatorio mancante: non instradare finché non viene fornito o finché non si applica la procedura di revisione approvata.
- Dato incompatibile con l’accordo: rifiuta o sospendi il flusso e comunica il motivo specifico.
- Informazioni contraddittorie: registra le fonti e sottoponi il caso alla persona responsabile.
- Dubbi sulle regole della destinazione: conferma il requisito con la parte competente prima di ampliare l’ambito.
Gestione delle eccezioni: responsabile, ambito ed evidenze
Un’eccezione deve essere esplicita, circoscritta e soggetta a revisione. Registra chi la richiede, chi la approva, quale cliente e flusso riguarda, quale condizione modifica e per quanto tempo è valida. Se non è prevista una scadenza, stabilisci una data di revisione ed evita che un’eccezione temporanea diventi silenziosamente la regola generale.
Le evidenze devono consentire di ricostruire la decisione senza conservare dati di contenuto non necessari. Archivia il riferimento all’accordo, la versione della configurazione e la motivazione; limita l’accesso secondo le policy di privacy e sicurezza applicabili. I requisiti specifici di conservazione dipendono dal contesto legale e contrattuale.
- Quando il processo lo consente, assegna l’approvazione a un responsabile distinto da chi esegue le operazioni automatiche.
- Limita l’eccezione al mittente, alla destinazione, alla finalità e al profilo interessati.
- Definisci scadenza, revisione e condizioni per la revoca.
- Registra solo le evidenze necessarie e specifica chi può consultarle.
Come esaminare le modifiche senza interrompere gli usi legittimi
Non ogni modifica implica una violazione, ma ogni cambiamento delle condizioni accettate merita una valutazione proporzionata. Confronta la nuova versione con quella precedente e determina se è cambiata la finalità, il mittente, la destinazione, la struttura del contenuto o l’uso dei link. Se la modifica non è coperta, chiedi chiarimenti e approvazione prima di ampliare l’ammissione.
Per ridurre le interruzioni, comunica in anticipo quali informazioni sono necessarie e quali flussi sono interessati. Se la policy operativa lo consente, mantieni invariati i flussi già approvati e isola solo il nuovo mittente o profilo in attesa. Non promettere continuità quando le regole della destinazione o dell’operatore impongono una risposta diversa.
- Confronta le versioni e classifica la modifica come tecnica, editoriale o sostanziale ai fini dell’ammissibilità.
- Richiedi una nuova revisione quando cambiano la finalità, il mittente, le destinazioni o il profilo concordato.
- Definisci come trattare il traffico esistente durante la revisione, in base al contratto e alle regole applicabili.
- Documenta la decisione e aggiorna le regole solo dopo l’approvazione.
Registrazione delle decisioni per l’audit operativo
Un registro utile deve spiegare che cosa è stato valutato, rispetto a quale versione delle condizioni e con quale esito. Tieni separati gli eventi di accettazione e rifiuto dalle metriche di qualità: un’ammissione corretta non dimostra che il messaggio sia stato consegnato, così come una consegna segnalata non dimostra che il traffico fosse autorizzato.
Se vengono usati DLR, distingui lo stato riportato dalla catena di messaggistica dalla ricezione verificata sul dispositivo. Ammissione e metriche di consegna, latenza o disponibilità rispondono a domande diverse e possono avere ciascuna un proprio margine d’incertezza.
- Includi identificativo del flusso, data e ora, destinazione, versione delle regole ed esito.
- Registra il motivo standardizzato del rifiuto o della revisione e l’azione intrapresa.
- Collega eccezioni e approvazioni tramite un riferimento, evitando di duplicare dati sensibili.
- Esamina periodicamente i rifiuti ripetuti, le modifiche frequenti e le regole che generano ambiguità.
Domande frequenti
Questi controlli sono requisiti universali per tutte le route A2P?
No. Sono una pratica operativa che traduce gli accordi e le regole applicabili in verifiche. Gli obblighi dipendono dal Paese, dall’operatore, dal contratto e dal tipo di traffico. I riferimenti alla CRC citati descrivono proposte specifiche in Colombia e, da soli, non dimostrano l’esistenza di una regola universale o vigente per qualsiasi route.
La convalida di un mittente dimostra che esiste il consenso?
No. L’autorizzazione o l’inclusione di un mittente in un registro non dimostra, da sola, il consenso del destinatario, l’identità del mittente o la liceità di ogni messaggio. Questi aspetti richiedono controlli ed evidenze adeguati al caso e alla giurisdizione.
Un flusso accettato garantisce che l’SMS arrivi al telefono?
No. L’accettazione indica che il traffico ha superato i controlli definiti per la sua ammissione. Non garantisce l’instradamento, la consegna al dispositivo né che un DLR equivalga a una ricezione verificata.
È necessario verificare ogni valore dinamico di un OTP prima dell’invio?
La documentazione disponibile non consente di dedurre un requisito universale. Nella risposta della CRC relativa alla proposta descritta, la convalida della struttura e del significato dei campi dinamici è distinta dalla verifica del valore specifico di un OTP. Applica quanto previsto dall’accordo, dalle regole applicabili e dalla progettazione della privacy.
Che cosa si deve fare se mancano la finalità o la destinazione?
Definisci in anticipo una procedura di sicurezza in caso di errore: bloccare, inviare in revisione o richiedere il dato. Non dedurre un’autorizzazione da informazioni incomplete né scegliere una route per aggirare una restrizione.
Fonti consultate
- Documento de soporte: Identificación de medidas para mitigar el fraude cibernético por medio de servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia
- Documento de respuesta a comentarios sobre medidas contra fraude en servicios móvilesComisión de Regulación de Comunicaciones (CRC), Colombia