Continuità operativa negli SMS A2P: RTO, RPO e priorità del traffico
Guida pratica per progettare un piano di continuità operativa per SMS A2P: definire RTO e RPO, classificare il traffico, controllare i tentativi e distinguere la ridondanza tecnica dalla consegna confermata.
Quale problema risolve un piano di continuità operativa negli SMS A2P
Un piano di continuità operativa per SMS A2P definisce come mantenere o ripristinare i processi di messaggistica dopo un'interruzione, con decisioni approvate in anticipo su quale traffico può proseguire, quale deve attendere e quali comunicazioni richiedono una procedura alternativa. Non è soltanto un documento di commutazione tecnica: coordina processi, persone, dati, controlli e comunicazioni.
Negli SMS A2P, il problema non si riduce alla disponibilità di una connessione SMPP o HTTP. Un servizio può accettare richieste di invio e, tuttavia, non disporre di evidenza finale della consegna. Può inoltre perdere callback, ricevere DLR tardivi o trovarsi nell'incertezza riguardo ai messaggi presentati prima di un'interruzione. Il piano deve distinguere queste situazioni per non trasformare un ripristino parziale in una promessa di recapito.
Il punto di partenza è il processo aziendale. Un OTP con una breve finestra di validità, un avviso transazionale, una notifica operativa e una campagna di marketing con consenso possono richiedere decisioni completamente diverse a fronte dello stesso incidente.
- Definire quali processi aziendali dipendono dagli SMS e chi li controlla.
- Identificare l'impatto del ritardo, della duplicazione, della soppressione o del reinvio di ciascun tipo di messaggio.
- Stabilire responsabili tecnici e responsabili delle decisioni aziendali.
- Documentare come viene preservata l'evidenza di ciascun messaggio durante e dopo la contingenza.
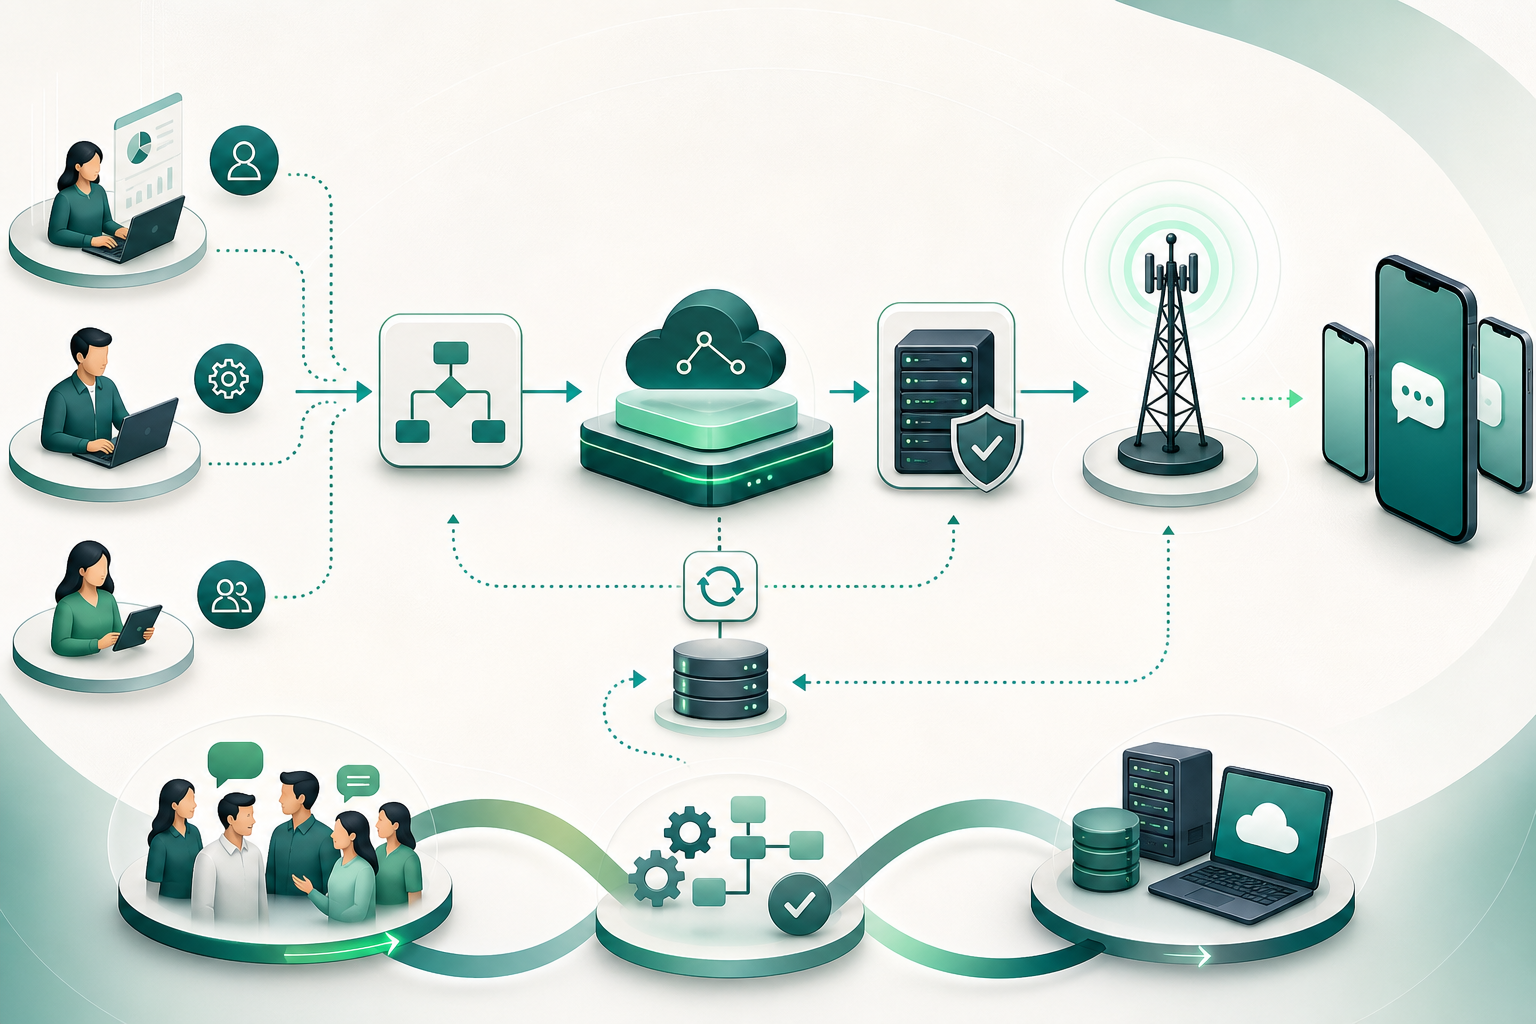
RTO e RPO applicati alla messaggistica: cosa significano e cosa non possono promettere
L'RTO, ovvero l'obiettivo di tempo di ripristino, è il tempo massimo per cui una risorsa può rimanere indisponibile prima che l'impatto diventi inaccettabile per i processi che supporta. In un servizio SMS A2P, è opportuno definirlo per capacità o processo: ad esempio, la capacità di accettare richieste, generare un identificatore interno, inviare a un provider, ricevere callback o riconciliare gli stati.
L'RPO, ovvero l'obiettivo del punto di ripristino, definisce fino a quale momento precedente all'interruzione i dati devono poter essere recuperati. Nella messaggistica, il dato rilevante non è soltanto il contenuto dell'SMS. Include l'intenzione di invio, la classe di traffico, l'identificatore interno, il mittente utilizzato, l'orario, la richiesta di DLR, la risposta di accettazione, l'identificatore assegnato dall'SMSC quando disponibile e gli eventi successivi.
Né RTO né RPO garantiscono che un SMS arrivi al terminale. L'RTO riguarda il ripristino di una capacità operativa; l'RPO riguarda la limitazione della perdita di dati o di stato. Il recapito finale dipende da stati e conferme successivi, che devono essere valutati separatamente.
L'RTO deve lasciare margine entro il tempo massimo di interruzione tollerabile. Se è necessario rielaborare messaggi, consultare stati o verificare duplicati prima di riprendere l'operatività, anche questo tempo consuma il termine disponibile.
- RTO di accettazione: termine per tornare ad accettare traffico in modo controllato.
- RTO di invio: termine per tornare a presentare traffico autorizzato alla connettività disponibile.
- RTO di osservabilità: termine per ripristinare registri, callback, interrogazioni e avvisi.
- RPO dell'intenzione di invio: perdita massima tollerabile di richieste registrate.
- RPO dello stato: perdita massima tollerabile di modifiche di stato, identificatori e decisioni di contingenza.
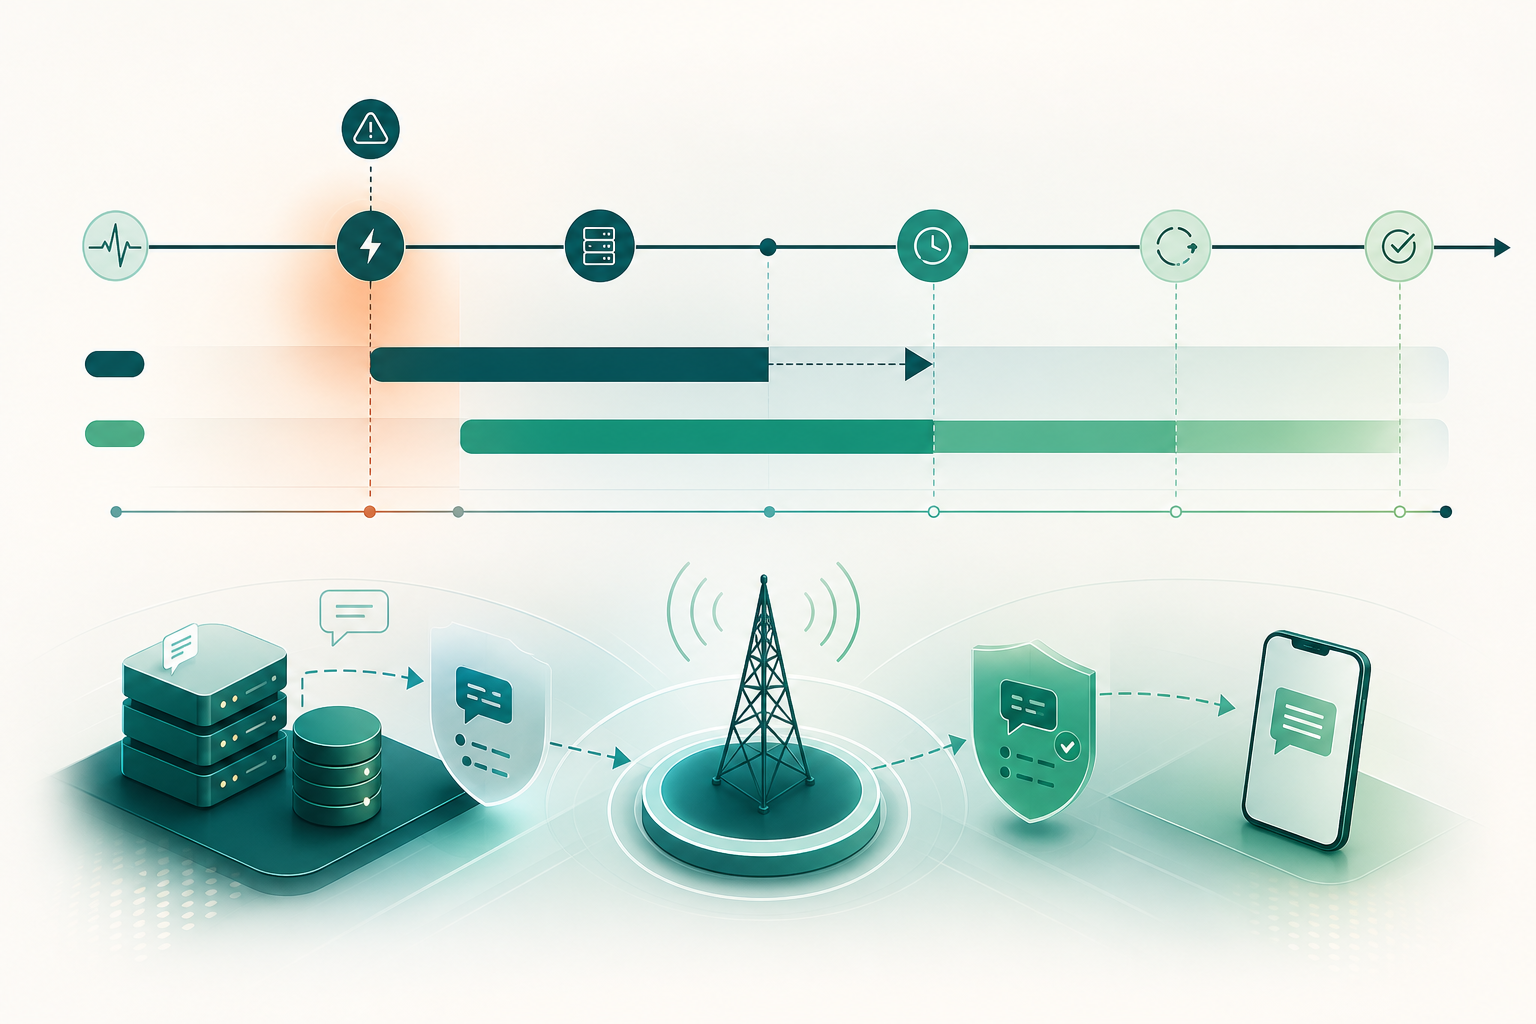
Inventario delle dipendenze: non pianificare solo il percorso
Un percorso o una connessione alternativa possono essere dipendenze importanti, ma non costituiscono l'intero servizio. L'inventario deve seguire il flusso dall'applicazione che richiede l'invio fino alla registrazione successiva degli stati. Se si guasta un elemento non identificato, la commutazione del provider potrebbe non ripristinare il processo aziendale.
Documentate dipendenze tecniche, operative e di controllo. Per ciascuna, indicate proprietario, meccanismo di ripristino, credenziali richieste, osservabilità disponibile ed effetto dell'indisponibilità. Identificate inoltre i singoli punti di guasto e le dipendenze condivise tra opzioni apparentemente ridondanti.
In SMPP, l'SMSC può assegnare un identificatore quando accetta un messaggio e il DLR successivo può fare riferimento a tale identificatore. Per questo, la capacità di conservare e correlare gli ID fa parte del ripristino. Senza questa correlazione, un'operazione potrebbe non sapere se un messaggio è stato reinviato, accettato attraverso più di un canale o segnalato tardivamente.
- Applicazione mittente, coda interna e archiviazione delle richieste.
- Credenziali, autorizzazioni e gestione sicura degli accessi.
- Connettività HTTP o SMPP, sessioni, limiti e monitoraggio tecnico.
- Provider, SMSC o interconnessione disponibili per il traffico autorizzato.
- Mittente, regole applicabili e configurazione per destinazione.
- Identificatori interni ed esterni per la correlazione.
- Callback, DLR, interrogazioni di stato e gestione di eventi asincroni.
- Registri persistenti, avvisi, dashboard e procedure di comunicazione.
Classificare il traffico in base all'impatto prima che si verifichi l'incidente
La priorità non dovrebbe basarsi soltanto sul volume, sul cliente o sul percorso disponibile. Dovrebbe basarsi sull'impatto del fatto che il messaggio arrivi tardi, non arrivi o arrivi due volte. La classificazione deve essere concordata con i responsabili del processo aziendale e trasformata in regole operative attuabili.
Gli OTP sono generalmente sensibili al tempo, ma questo non autorizza il reinvio indiscriminato. Se esiste incertezza su un tentativo precedente, un nuovo OTP può essere preferibile al reinvio dello stesso codice, purché il processo di autenticazione e la politica di sicurezza lo consentano. La decisione dipende dalla progettazione del processo, non da una regola universale di trasporto.
Gli avvisi transazionali e operativi richiedono una valutazione delle conseguenze di duplicazione, ordine e validità. Il marketing con consenso normalmente ammette una pausa più sicura rispetto a una commutazione accelerata, soprattutto se non è possibile preservare la tracciabilità o applicare le relative regole di frequenza e consenso.
- OTP e autenticazione: priorità elevata, breve finestra di utilità e controllo rigoroso dei tentativi.
- Avvisi transazionali: priorità in base all'impatto, con attenzione a ordine, duplicazione e validità.
- Comunicazioni operative: valutare se il canale SMS sia indispensabile o se sia appropriata una procedura alternativa autorizzata.
- Marketing con consenso: normalmente adatto a limitazione o pausa quando l'evidenza operativa è incompleta.
Definire modalità di degrado sicure
Il piano deve indicare cosa fare quando il servizio non opera in condizioni normali. Limitare, accodare, sospendere, deviare o applicare una procedura manuale sono modalità di degrado diverse. Ciascuna deve avere condizioni di ingresso, responsabile dell'autorizzazione, ambito, durata massima prima della revisione e criteri di uscita.
Limitare riduce il volume o riserva capacità a una classe prioritaria. Accodare conserva le richieste per un trattamento successivo, ma è appropriato solo se il messaggio mantiene valore dopo il ritardo e se la coda preserva il contesto necessario. Sospendere evita l'invio di traffico quando non può avvenire in modo tracciabile o conforme. Deviare verso un canale alternativo è appropriato solo quando tale canale è autorizzato per il caso d'uso e il processo è in grado di supportarlo.
Non utilizzate un percorso alternativo come politica automatica per tutto il traffico. Prima di deviare, valutate se mittente, connettività, requisiti applicabili, validità del messaggio, capacità di correlazione e rischio di duplicazione restano accettabili.
- Limitare: riservare capacità e ridurre gli invii non critici.
- Accodare: conservare i messaggi solo se scadenza e contesto consentono un'elaborazione successiva.
- Sospendere: interrompere gli invii quando l'incertezza o la potenziale non conformità superano il beneficio.
- Deviare: utilizzare un altro canale autorizzato e documentato per il processo interessato.
- Procedura manuale temporanea: applicarla solo se progettata, autorizzata e tracciabile.
Perché un percorso alternativo non equivale a un ripristino garantito
Un'alternativa può ripristinare la capacità di presentare traffico a un altro provider, SMSC o connessione. Questo è utile, ma non dimostra che il messaggio precedente non sia stato accettato, che il nuovo tentativo possa utilizzare lo stesso mittente o che il destinatario riceverà il messaggio.
In SMPP, l'accettazione del submit e il DLR sono eventi diversi. L'SMSC può restituire un identificatore quando accetta il messaggio, mentre il DLR viene ricevuto successivamente, normalmente tramite deliver_sm o data_sm. Inoltre, la richiesta di DLR dipende dalla configurazione di registered_delivery e non implica che esista una ricevuta per ogni messaggio.
In modo equivalente, uno stato di invio può riflettere l'accettazione da parte di un carrier a monte, mentre uno stato di consegna richiede una conferma successiva. Anche quando viene registrato uno stato delivered, l'interpretazione deve rispettare la semantica documentata dal provider o dalla specifica interconnessione. Non deve essere confuso con una garanzia assoluta e indipendente di ricezione da parte di una persona destinataria.
La ridondanza tecnica riduce determinati rischi di disponibilità. Non elimina le restrizioni di destinazione, il comportamento del mittente, la perdita di callback, l'incertezza precedente alla commutazione né il rischio di duplicare il traffico.
- La capacità di invio alternativa non equivale a consegna confermata.
- Un riscontro di accettazione non sostituisce un DLR successivo.
- Un DLR richiesto non garantisce di essere ricevuto per tutti i messaggi.
- La decisione di ritentare deve considerare incertezza, validità e costo della duplicazione.
Criteri di attivazione: segnali, soglie e convalida umana
Una contingenza non dovrebbe essere attivata soltanto da un'impressione isolata né dipendere da un allarme privo di contesto. Definite segnali osservabili per ogni dipendenza: errori di connessione, errori di autenticazione, indisponibilità dei callback, accumulo della coda, assenza anomala di stati successivi o rifiuto delle richieste. Le soglie devono essere coerenti con la classe di traffico e con l'impatto tollerabile del processo.
Per evitare cambiamenti eccessivi, assegnate una convalida umana prima di applicare misure che modifichino in massa il trattamento del traffico. L'automazione può limitare o proteggere una coda nell'ambito di regole preapprovate, ma la deviazione generalizzata, la modifica del mittente o il reinvio di messaggi incerti richiedono una decisione esplicita e registrata.
Il criterio di attivazione deve includere l'ambito: quali destinazioni, mittenti, classi di traffico, connessioni o componenti sono interessati. Un incidente localizzato non dovrebbe provocare una modifica non necessaria dell'intero servizio.
- Segnale tecnico osservato e fonte dell'evidenza.
- Finestra temporale di valutazione e ambito interessato.
- Classe di traffico autorizzata per ciascuna azione.
- Responsabile che attiva, convalida e comunica la contingenza.
- Registrazione della decisione, dell'orario e delle variabili modificate.
- Criterio per riesaminare, mantenere o ritirare la misura.
Preservare la tracciabilità durante una contingenza
La continuità dipende dalla possibilità di spiegare cosa è accaduto a ciascun messaggio. Conservate un identificatore interno persistente dalla creazione della richiesta e collegate, quando disponibili, gli identificatori restituiti dalla connettività, dal provider o dall'SMSC. Non fate affidamento esclusivamente sul callback per registrare la creazione: lo stato iniziale può provenire dalla risposta sincrona di accettazione.
Trattate callback e DLR come eventi asincroni. Possono arrivare dopo un cambio di percorso, una sospensione o un nuovo tentativo. Il registro deve mantenere lo stato iniziale, le modifiche di stato, le marche temporali, l'origine dell'evento, la decisione applicata e il collegamento a eventuali tentativi successivi.
Conservate le evidenze per il periodo definito dai vostri obblighi e dalle politiche interne, applicando minimizzazione dei dati e adeguati controlli di accesso. L'obiettivo è poter riconciliare e verificare la contingenza, non conservare informazioni senza limiti né ampliare l'uso dei dati oltre la loro finalità.
- ID interno della richiesta o chiave di idempotenza.
- ID di accettazione o ID esterno del messaggio, quando disponibile.
- Classe di traffico, mittente, destinazione e marca temporale del tentativo.
- Stato iniziale acquisito dalla risposta di creazione o di invio.
- Eventi successivi: callback, DLR, interrogazione di stato ed errori.
- Decisione di contingenza, responsabile e motivo.
- Relazione tra tentativo originale, nuovo tentativo e messaggio sostitutivo.
Domande frequenti
Che cos'è un piano di continuità operativa per SMS A2P?
È un insieme coordinato di procedure, responsabili e misure tecniche per ripristinare o mantenere i processi di messaggistica A2P dopo un'interruzione. Deve coprire il processo aziendale, le dipendenze tecniche, i dati di stato, le decisioni di degrado e la riconciliazione successiva.
Qual è la differenza tra RTO e RPO negli SMS A2P?
L'RTO definisce per quanto tempo una capacità può rimanere indisponibile prima che l'impatto diventi inaccettabile. L'RPO definisce fino a quale punto precedente all'interruzione dati e stati devono poter essere recuperati. Nessuno dei due garantisce la consegna di un SMS al destinatario.
Un percorso alternativo garantisce il ripristino del servizio?
No. Può ripristinare la capacità di presentare messaggi tramite un'altra connessione o un altro provider, ma non garantisce il recapito finale, non elimina l'incertezza sui tentativi precedenti e non evita da solo duplicati, DLR tardivi o restrizioni associate al mittente e alla destinazione.
Un SMS deve essere reinviato automaticamente se non arriva un DLR?
Non come regola generale. L'assenza di un DLR non dimostra da sola che il messaggio non sia stato consegnato. Prima di reinviare, occorre valutare la validità del messaggio, il rischio di duplicazione, la correlazione disponibile, la politica del processo e la possibilità di interrogare o riconciliare gli stati.
Cosa deve essere registrato durante una contingenza di messaggistica?
Come minimo, un ID interno persistente, lo stato iniziale, gli ID esterni disponibili, le marche temporali, i callback o DLR ricevuti, la fonte di ciascun evento, i nuovi tentativi e la decisione operativa applicata. Questo consente di riconciliare messaggi in sospeso, eventi tardivi e possibili duplicati.
Con quale frequenza dovrebbe essere testato il piano?
Periodicamente, attraverso test, formazione ed esercitazioni controllate. Ogni test dovrebbe avere responsabili, ambito, criteri di successo, criteri di uscita e una revisione successiva delle modifiche necessarie.
Fonti consultate
- NIST SP 800-34 Rev. 1 — Contingency Planning Guide for Federal Information SystemsNational Institute of Standards and Technology (NIST)
- NIST CSRC — Contingency PlanningNational Institute of Standards and Technology (NIST)
- SMPP Protocol Specification v3.4, Issue 1.2SMS Forum / SMPP Developers Forum
- SMPP Delivery ReceiptsSMPP Developers Forum
- 3GPP TS 23.040 change-request portal3rd Generation Partnership Project (3GPP)
- Best Practices for Messaging Delivery Status LoggingTwilio
- Outbound Message Status in Status CallbacksTwilio
- Messages resourceTwilio
- Messaging ServicesTwilio
- Message Status StreamTwilio